スマホのセキュリティ対策とは|主な脅威と個人・企業がとるべき対策を解説


スマートフォンは、連絡先や写真、決済情報、業務システムへのアクセス権まで、多くの重要な情報が集まった端末です。それだけに、不正アプリやフィッシング、紛失・盗難などによる被害のリスクも高く、対策の重要性が年々増しています。
スマホのセキュリティ対策で優先度が高いのは、「OSとアプリを最新の状態に保つ」「アプリの入手元や権限を確認する」「画面ロックと認証を強化する」といった基本の徹底です。特別なツールを導入する前に、これらの基本を押さえるだけでも、多くの被害リスクを下げられます。
この記事では、スマートフォンを狙う代表的な脅威を整理したうえで、個人が日常的に取り組める対策と、BYOD(私物端末の業務利用)や業務用スマホを扱う企業が押さえておくべき管理のポイントを解説します。自分のスマホを安全に使いたい方はもちろん、従業員のスマホ利用をどう管理すべきか検討している方にも役立つ内容です。
目次
[ 開く ]
[ 閉じる ]
- スマホのセキュリティ対策が重要な理由
- スマホには重要な情報が集約されている
- 「スマホは安全」という思い込みが被害につながる
- スマホを狙う主な脅威
- 不正アプリ・マルウェア
- フィッシング・スミッシング
- 公衆Wi-Fiの盗聴・なりすまし
- 紛失・盗難
- OS・アプリの脆弱性
- 個人でできる基本のスマホセキュリティ対策
- OS・アプリを最新の状態に保つ
- アプリは公式ストアから入手し、権限を確認する
- 画面ロックと認証を強化する
- 重要なアカウントは多要素認証を設定する
- 不審なリンク・添付ファイルを開かない
- 公衆Wi-Fi利用時は通信内容に注意する
- 紛失・盗難に備えた設定をしておく
- 企業が押さえるべきスマホ管理のポイント
- スマホ利用のルール(セキュリティポリシー)を整備する
- MDM(モバイルデバイス管理)で端末を管理する
- 認証・ID管理を強化する
- 自社アプリ・サービスの安全性も確認する
- スマホのトラブルが疑われるときの対応
- 紛失・盗難が起きたとき
- 不正アプリ・ウイルス感染が疑われるとき
- よくある質問
- スマホにもウイルス対策は必要ですか?
- iPhoneはAndroidより安全だと考えてよいですか?
- 会社が従業員のスマホ利用を管理するには、何から始めればよいですか?
- 公衆Wi-Fiは使わない方がよいですか?
- まとめ
スマホのセキュリティ対策が重要な理由
スマホには重要な情報が集約されている
スマートフォンは、単なる電話やカメラではなく、生活と仕事の中心的な情報端末になっています。1台のスマホには、次のような情報やアクセス権が集約されています。
- 連絡先、メール、メッセージアプリの履歴
- 写真・動画などのプライベートなデータ
- ネットバンキングやキャッシュレス決済のアプリ・情報
- SNSや各種Webサービスのログイン状態
- 会社のメール、チャット、業務システムへのアクセス
これらが一度に狙われる可能性があるため、スマホが乗っ取られたり紛失したりすると、影響が広範囲に及びます。パソコンと同じか、それ以上に守るべき端末だと考えることが、対策の出発点になります。
「スマホは安全」という思い込みが被害につながる
スマートフォンは、パソコンに比べてウイルス対策を意識しにくい傾向があります。しかし実際には、不正アプリやフィッシングなど、スマホを標的にした手口は継続的に報告されています。
総務省や情報処理推進機構(IPA)などの公的機関も、スマートフォン利用時の注意点や基本的な対策を継続的に呼びかけています。「スマホだから大丈夫」という思い込みを持たず、パソコンと同様にセキュリティを意識することが大切です。
スマホを狙う主な脅威
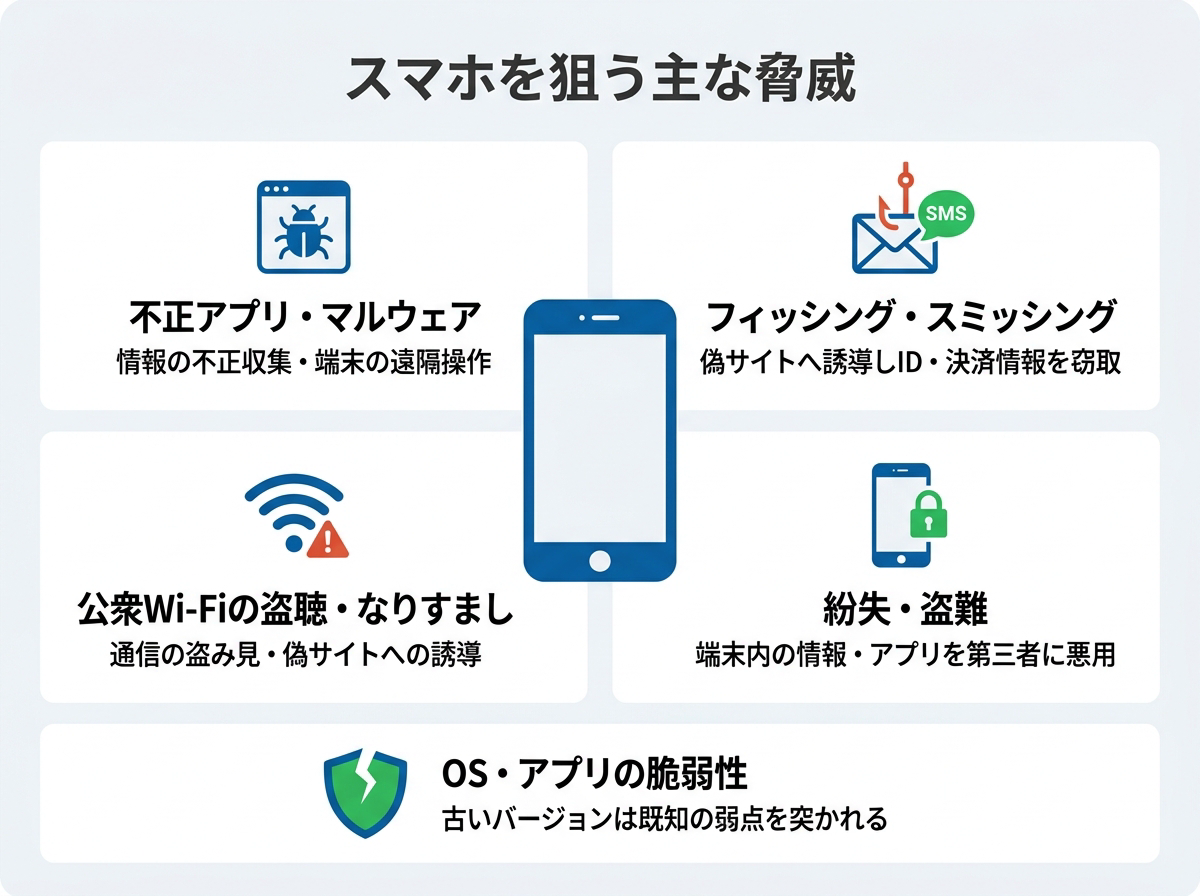
スマートフォンを狙う脅威は多岐にわたります。ここでは、代表的なものを整理します。
不正アプリ・マルウェア
正規のアプリを装った不正アプリや、マルウェアが仕込まれたアプリをインストールしてしまうと、次のような被害につながる可能性があります。
- 連絡先や写真、位置情報などの不正な収集
- 入力したID・パスワードや決済情報の窃取
- 端末の遠隔操作や、他の攻撃への悪用
特に、公式ストア以外の配布元(提供元が不明なサイトなど)から入手したアプリは、安全性を確認しにくく、リスクが高いとされています。
フィッシング・スミッシング
フィッシングは、実在する企業やサービスを装ったメール・SMS・SNSのメッセージで偽サイトに誘導し、ID・パスワードやクレジットカード情報などを入力させて盗み取る手口です。SMSを使ったフィッシングは、特に「スミッシング(SMS+フィッシング)」と呼ばれます。
「宅配便の不在通知」「料金未納の警告」「アカウントの利用制限」などを装って不安をあおり、偽サイトのリンクを開かせようとするケースが多く報告されています。スマホは画面が小さく、URLの正当性を確認しにくいため、被害につながりやすい点に注意が必要です。
参考:フィッシング対策協議会
公衆Wi-Fiの盗聴・なりすまし
暗号化されていない公衆Wi-Fiや、正規のアクセスポイントを装った偽のWi-Fiに接続すると、通信内容を盗み見られたり、偽サイトへ誘導されたりするおそれがあります。
無料で使えるWi-Fiは便利な一方で、提供元が不明なものや暗号化されていないものは、リスクがある点を理解しておく必要があります。
紛失・盗難
スマホは持ち歩く端末である以上、紛失・盗難のリスクは避けられません。画面ロックが未設定だったり、簡単なパスコードのままだったりすると、拾得者や第三者に端末内の情報やアプリを利用されてしまう可能性があります。
業務用のスマホや、業務データにアクセスできる私物スマホを紛失した場合は、企業側の情報漏えいにつながることもあります。
OS・アプリの脆弱性
OSやアプリに脆弱性(セキュリティ上の弱点)が残っていると、それを悪用した攻撃を受ける可能性があります。脆弱性は日々発見されており、開発元は修正プログラム(アップデート)を提供して対応しています。
アップデートを適用せずに古いバージョンを使い続けると、すでに知られている弱点を突かれるリスクが高まります。
個人でできる基本のスマホセキュリティ対策
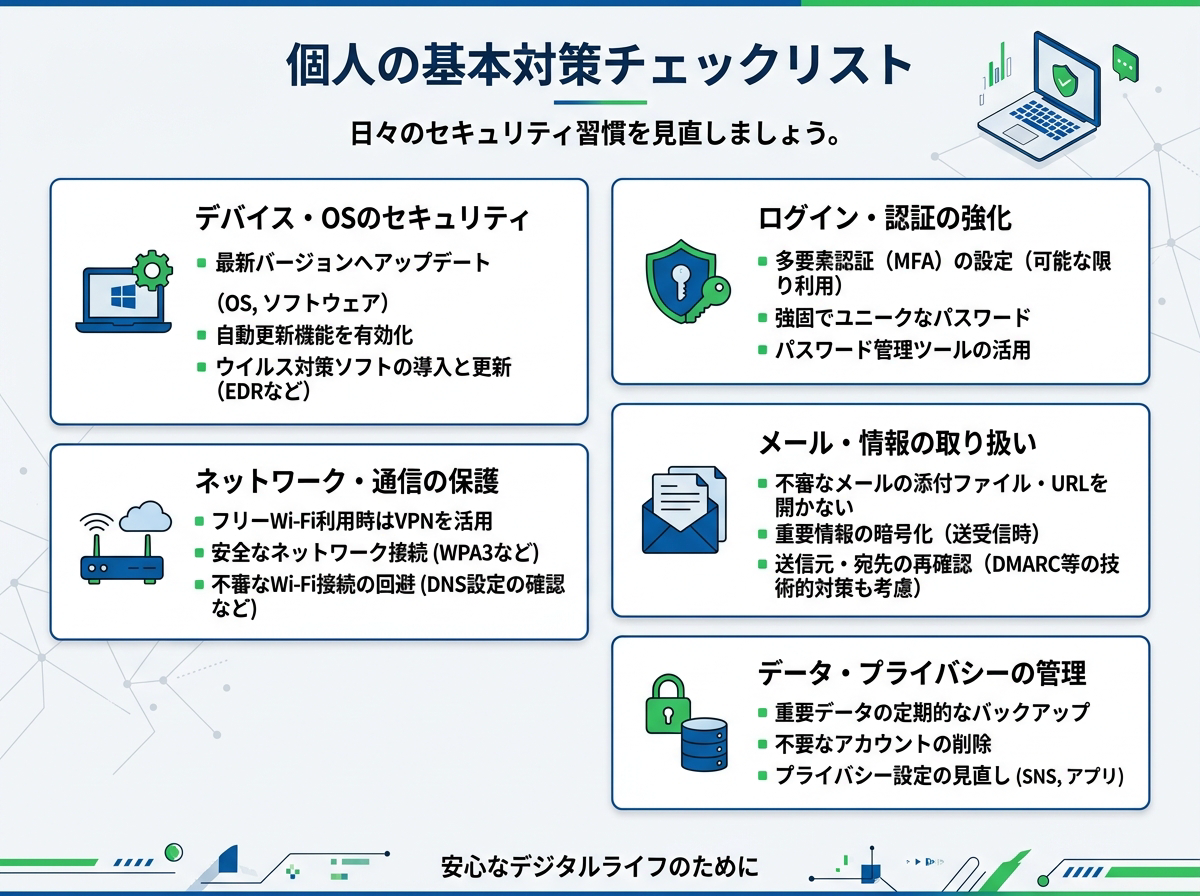
個人がまず取り組むべきなのは、特別なツールよりも「基本の徹底」です。以下の対策は、いずれも被害リスクを下げる効果が期待できます。
OS・アプリを最新の状態に保つ
OSとアプリのアップデートは、脆弱性への基本的な対策です。更新通知が来たら、できるだけ早めに適用しましょう。自動更新を有効にしておくと、適用漏れを防ぎやすくなります。
アプリは公式ストアから入手し、権限を確認する
アプリは、App StoreやGoogle Playなどの公式ストアから入手することが基本です。あわせて、次の点を確認すると安全性を高められます。
- 提供元・開発元が信頼できるか
- レビューやダウンロード数に不自然な点がないか
- アプリの機能に対して、要求される権限(連絡先・位置情報・カメラなど)が過剰でないか
不要になったアプリは削除し、端末に残るリスクを減らすことも有効です。
画面ロックと認証を強化する
画面ロックは、紛失・盗難時の情報保護の基本です。
- 推測されにくいパスコードを設定する(生年月日や単純な連番は避ける)
- 生体認証(指紋・顔認証)を併用する
- 一定時間の操作がない場合に自動ロックがかかるよう設定する
重要なアカウントは多要素認証を設定する
メール、SNS、ネットバンキング、決済サービスなど、重要なアカウントには多要素認証(MFA)を設定しましょう。ID・パスワードが漏えいしても、追加の認証によって不正ログインを防ぎやすくなります。
パスワードの使い回しを避けることも、被害の連鎖を防ぐうえで重要です。
不審なリンク・添付ファイルを開かない
メールやSMS、SNSで届いたリンクや添付ファイルは、送信元やURLをよく確認しましょう。少しでも不審に感じた場合は、リンクを開かず、公式アプリや公式サイトからアクセスし直すことが安全です。
公衆Wi-Fi利用時は通信内容に注意する
提供元が不明なWi-Fiや暗号化されていないWi-Fiでは、ID・パスワードやクレジットカード情報など、重要な情報の入力を控えるのが安全です。必要に応じて、信頼できる通信手段(モバイル回線やVPNなど)を利用することも検討しましょう。
紛失・盗難に備えた設定をしておく
万一の紛失・盗難に備え、端末を探す機能(「探す」機能など)や、遠隔でのロック・データ消去ができる設定を、あらかじめ有効にしておきましょう。重要なデータのバックアップを定期的に取っておくことも大切です。
企業が押さえるべきスマホ管理のポイント
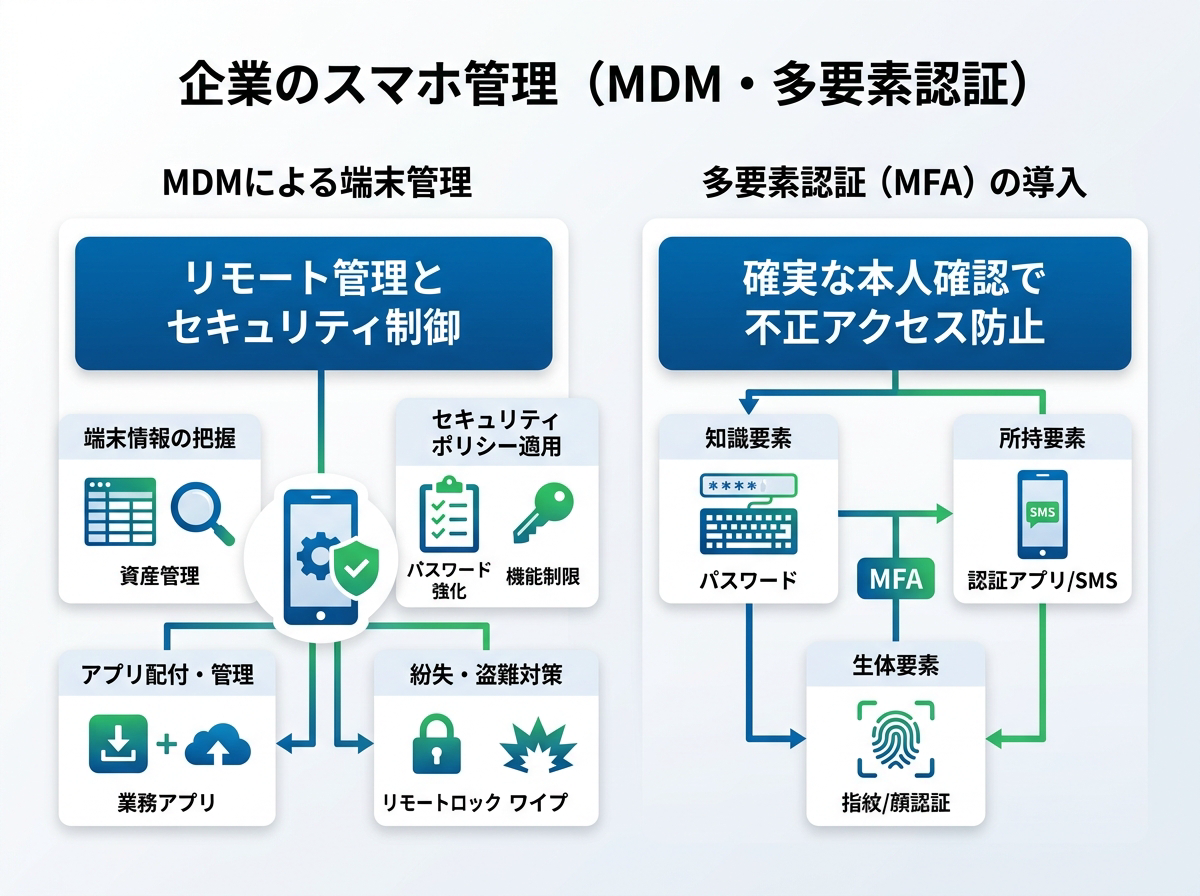
従業員がスマホで業務メールや社内システムにアクセスする機会が増えるなか、企業にとってもスマホのセキュリティ管理は重要な課題です。私物端末を業務利用するBYOD(Bring Your Own Device)と、会社が支給する業務用端末では、管理の考え方が一部異なります。
スマホ利用のルール(セキュリティポリシー)を整備する
まず前提として、スマホを業務で利用する際のルールを明確にすることが重要です。
- 業務利用を認める端末の範囲(BYODの可否、対象アプリ)
- インストールしてよいアプリ、扱ってよいデータの範囲
- パスコード・自動ロック・アップデートに関する最低限の要件
- 紛失・盗難やウイルス感染が疑われる場合の報告手順
ルールが曖昧なまま利用が広がると、管理の抜け漏れが生じやすくなります。私物端末を業務利用する場合は、従業員のプライバシーへの配慮とあわせて、対象範囲を明確にしておくことが求められます。
MDM(モバイルデバイス管理)で端末を管理する
一定台数以上のスマホを業務で利用する場合は、MDM(Mobile Device Management:モバイルデバイス管理)の導入が選択肢になります。MDMを使うと、次のような管理を一元的に行いやすくなります。
- パスコードやロックなど、セキュリティ設定の適用
- 業務に必要なアプリの配布や、許可しないアプリの制限
- 紛失・盗難時の遠隔ロックやデータ消去
- OSバージョンや設定状況の把握
MDMは万能ではありませんが、**端末ごとの設定のばらつきを抑え、管理の抜け漏れを減らすうえで有効な手段です。**導入する際は、自社の運用体制や端末の利用形態に合わせて検討することが大切です。
認証・ID管理を強化する
スマホから業務システムやクラウドサービス(SaaS)へアクセスする場合、認証の強化が重要になります。
- 業務システムへのアクセスに多要素認証(MFA)を適用する
- SSO(シングルサインオン)やIDaaSを用いて、認証とアクセス権を一元管理する
- 退職者や異動者のアカウント・権限を速やかに見直す
- 従業員が無断で利用するクラウドサービス(シャドーIT)を把握する
ID・パスワードだけに頼らない認証にすることで、端末やパスワードが第三者の手に渡った場合でも、不正アクセスのリスクを下げやすくなります。
自社アプリ・サービスの安全性も確認する
自社でスマホ向けアプリやWebサービスを提供している場合は、利用者を守る観点からも、アプリやサーバー側に脆弱性がないかを確認することが重要です。開発時のセキュリティ確認に加えて、公開後も定期的に脆弱性を点検する体制が求められます。
自社だけで攻撃者視点のリスク把握が難しい場合は、外部の脆弱性診断サービスを活用する方法もあります。
スマホのトラブルが疑われるときの対応
対策をしていても、紛失やウイルス感染などのトラブルが起きる可能性はゼロにはできません。いざというときに落ち着いて対応できるよう、基本的な流れを把握しておきましょう。
紛失・盗難が起きたとき
- 「探す」機能などで端末の位置を確認する
- 遠隔でのロックや、必要に応じてデータ消去を行う
- 重要なアカウントのパスワードを変更する
- 業務端末や業務データを含む場合は、社内の報告手順に従い、速やかに担当部門へ連絡する
- 状況に応じて、通信事業者への利用停止の連絡や、警察への届け出を検討する
不正アプリ・ウイルス感染が疑われるとき
- 心当たりのないアプリや、不審な挙動の原因となっているアプリを削除する
- 端末を最新の状態に更新する
- 各種サービスのパスワードを変更し、不正利用がないか確認する
- 業務端末の場合は、自己判断だけで対処せず、社内のセキュリティ担当に相談する
被害が広範囲に及ぶおそれがある場合や、業務データが関係する場合は、初動対応や原因調査を専門家に相談することも選択肢になります。
よくある質問
スマホにもウイルス対策は必要ですか?
スマートフォンも、不正アプリやフィッシングなどの脅威にさらされるため、対策は必要です。まずは、OS・アプリを最新の状態に保つ、公式ストアからアプリを入手する、画面ロックや多要素認証を設定するといった基本の徹底が重要です。そのうえで、必要に応じてセキュリティアプリの利用を検討するとよいでしょう。
iPhoneはAndroidより安全だと考えてよいですか?
OSによって仕組みや配布の管理方法に違いはありますが、どちらであっても、フィッシングやパスワードの使い回し、紛失・盗難などのリスクは共通します。「特定のOSだから安全」と考えず、いずれの端末でも基本的な対策を行うことが大切です。
会社が従業員のスマホ利用を管理するには、何から始めればよいですか?
まずは、スマホの業務利用に関するルール(対象端末・扱うデータ・最低限のセキュリティ要件・紛失時の報告手順など)を整備することが出発点になります。そのうえで、端末台数や利用形態に応じてMDMの導入や、業務システムへのアクセスにおける多要素認証・ID管理の強化を検討するとよいでしょう。
公衆Wi-Fiは使わない方がよいですか?
すべてが危険というわけではありませんが、提供元が不明なものや暗号化されていないものには注意が必要です。そうしたWi-Fiでは、ID・パスワードや決済情報など重要な情報の入力を控え、必要に応じてモバイル回線やVPNなど、より安全な通信手段を利用することが望ましいでしょう。
まとめ
この記事では、スマートフォンを狙う主な脅威(不正アプリ・フィッシング/スミッシング・公衆Wi-Fi・紛失/盗難・OSの脆弱性など)と、個人ができる基本のセキュリティ対策、そしてBYODや業務端末を扱う企業が押さえるべき管理のポイントについて解説しました。
スマホのセキュリティ対策は、OSとアプリの更新、アプリの入手元と権限の確認、画面ロックと多要素認証といった基本を継続することが土台になります。企業においては、利用ルールの整備を前提に、MDMによる端末管理や、業務システムへのアクセスにおける認証・ID管理の強化を組み合わせることが重要です。
スマホから業務システムやクラウドサービスへのアクセスが増えるなかで、ID管理や多要素認証などの認証強化を検討する場合は、GMOトラスト・ログインのようなID管理サービスの活用も選択肢のひとつです。また、自社が提供するスマホ向けアプリやWebサービスの脆弱性を攻撃者視点で確認したい場合は、GMOサイバーセキュリティ byイエラエのような脆弱性診断・ペネトレーションテストサービスへの相談も検討してみてください。
文責:GMOインターネットグループ株式会社