情報セキュリティとは?3要素・脅威・対策の基本を企業視点でわかりやすく解説


「情報セキュリティ対策をしっかりやるように」と言われたものの、そもそも情報セキュリティが何を指すのかがはっきりしない——このような場面に戸惑う方は少なくありません。「サイバーセキュリティとの違いは何か」「自社は何を、どこまで守ればよいのか」といった疑問もつきものです。
情報セキュリティとは、企業や個人が持つ情報資産を、機密性・完全性・可用性という3つの観点から守り、安全に利用できる状態を保つことです。守る対象は、パソコンやサーバー上のデータだけではなく、紙の書類や口頭でやり取りされる情報まで含みます。
この記事では、情報セキュリティの定義と3要素、サイバーセキュリティとの違い、企業が直面する脅威と対策の基本、そしてISMSなどの組織的な取り組みまでを、これから対策を検討する企業の担当者の視点で整理して解説します。用語の定義や制度の詳細は更新されることがあるため、実際に社内で運用する際は、総務省やIPA(独立行政法人 情報処理推進機構)などの公式情報もあわせてご確認ください。
目次
[ 開く ]
[ 閉じる ]
- 情報セキュリティとは
- 情報セキュリティの3要素(CIA)と補完する4つの観点
- 機密性(Confidentiality)
- 完全性(Integrity)
- 可用性(Availability)
- 3要素を補完する4つの観点
- 情報セキュリティとサイバーセキュリティの違い
- 情報セキュリティが重要視される背景
- 企業が直面する主な脅威・リスク
- 技術的脅威(マルウェア・不正アクセスなど)
- 人的脅威(誤操作・紛失・内部不正など)
- 物理的脅威(災害・盗難・故障など)
- 情報セキュリティ対策の基本(4つの分類)
- 技術的対策
- 人的対策
- 物理的対策
- 組織的対策
- 組織で取り組む情報セキュリティマネジメント(ISMS・ガイドライン)
- よくある質問
- Q. 情報セキュリティとサイバーセキュリティは何が違いますか?
- Q. 情報セキュリティの3要素と7要素はどう違いますか?
- Q. 何から情報セキュリティ対策を始めればよいですか?
- まとめ
情報セキュリティとは
情報セキュリティとは、情報資産を「機密性(Confidentiality)」「完全性(Integrity)」「可用性(Availability)」の3つの性質から守り、必要な人が必要なときに安全に情報を使える状態を維持することです。この3つの頭文字をとって「情報セキュリティのCIA」と呼ばれることもあります。
ここでいう情報資産とは、顧客情報や技術情報などのデータそのものに加え、それを扱うシステム・端末・記録媒体、さらには紙の書類なども含む幅広い概念です。つまり情報セキュリティは、電子データに限らず、企業が扱うあらゆる情報を対象にした考え方だといえます。
情報セキュリティの用語は、情報セキュリティマネジメントに関する規格であるJIS Q 27000(ISO/IEC 27000シリーズに対応する日本産業規格)で整理されています。企業として情報セキュリティに取り組む際は、この共通の定義を出発点にすると、部門間で認識のズレが生じにくくなります。
情報セキュリティの3要素(CIA)と補完する4つの観点
情報セキュリティを考えるうえで基本となるのが、機密性・完全性・可用性の3要素です。この3つのバランスを保つことが、情報を安全に扱うための土台になります。
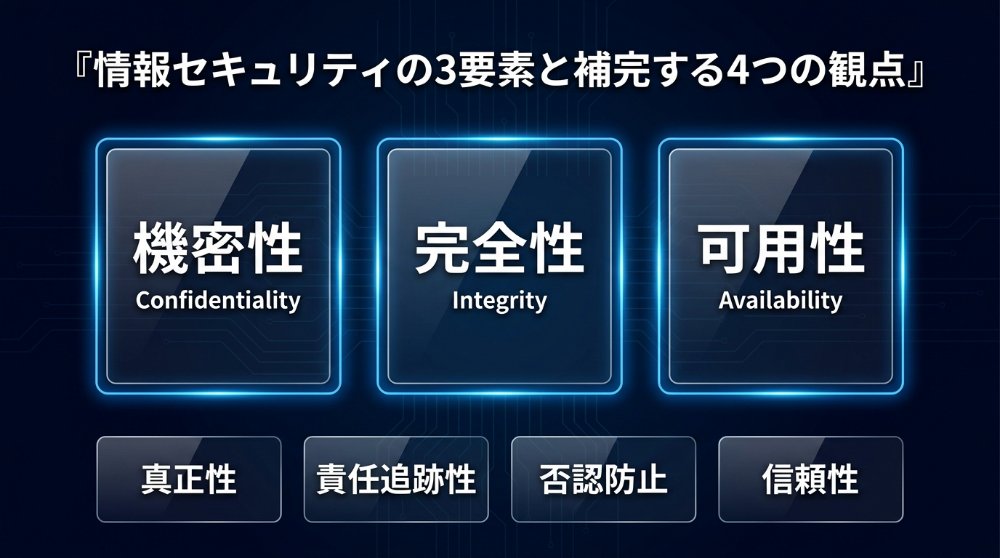
| 要素 | 英語表記 | 意味 |
|---|---|---|
| 機密性 | Confidentiality | 認可された人だけが情報にアクセスできる状態 |
| 完全性 | Integrity | 情報が正確かつ完全で、改ざんや欠落がない状態 |
| 可用性 | Availability | 認可された人が必要なときに情報を利用できる状態 |
機密性(Confidentiality)
機密性は、認可された人だけが情報にアクセスでき、権限のない人には情報が渡らない状態を指します。アクセス権限の設定、パスワードや多要素認証によるログイン管理、通信やデータの暗号化などが、機密性を保つための代表的な手段です。
機密性が損なわれると、顧客情報や機密文書の漏えいにつながり、企業の信頼低下や損害賠償などの問題に発展するおそれがあります。
完全性(Integrity)
完全性は、情報が正確かつ完全であり、改ざんや誤った書き換え、欠落が起きていない状態を指します。データの改ざん検知、変更履歴(ログ)の記録、アクセス権限の適切な管理などが、完全性を保つための対策になります。
完全性が損なわれると、書き換えられたデータをもとに誤った判断をしてしまったり、取引記録の正しさを証明できなくなったりする可能性があります。
可用性(Availability)
可用性は、認可された人が、必要なときに情報やシステムを使える状態を指します。サーバーやネットワークの冗長化、定期的なバックアップ、電源や設備の管理などが、可用性を保つための対策です。
可用性が損なわれると、システム障害やサイバー攻撃によって業務が停止し、サービス提供や売上に影響が及ぶことがあります。機密性を重視するあまりアクセスを制限しすぎると可用性が下がるなど、3要素はときに相反するため、業務内容に応じてバランスをとることが重要です。
3要素を補完する4つの観点
JIS Q 27000では、3要素に加えて、次の4つの性質も情報セキュリティを考えるうえで重要な観点として整理されています。近年は、なりすましや否認への対策として、これらも意識されるようになっています。
| 観点 | 意味 |
|---|---|
| 真正性(Authenticity) | 利用者や情報が「主張どおりの本物」であること(なりすましでないこと) |
| 責任追跡性(Accountability) | 誰がいつ何を行ったかを、後から追跡・特定できること |
| 否認防止(Non-repudiation) | 行った操作や取引を、後から「やっていない」と否認できないようにすること |
| 信頼性(Reliability) | 意図したとおりの処理・結果が一貫して得られること |
これら4つを含めて「情報セキュリティの7要素」と呼ぶこともあります。まずは3要素を押さえ、必要に応じて4つの観点も加えて考えると、抜け漏れを防ぎやすくなります。
情報セキュリティとサイバーセキュリティの違い
「情報セキュリティ」と「サイバーセキュリティ」は似た言葉ですが、対象とする範囲に違いがあります。
情報セキュリティは、紙の書類や口頭のやり取りも含めた「情報資産全般」を守る考え方であるのに対し、サイバーセキュリティは、ネットワークや電子的な情報を扱う「サイバー空間」に関わる安全を守る考え方です。そのため、サイバーセキュリティは情報セキュリティの一部を担う領域と整理されることが一般的です。
なお、サイバーセキュリティという言葉は、サイバーセキュリティ基本法において定義されており、国の司令塔として内閣サイバーセキュリティセンター(NISC)などが対策を推進しています。
| 観点 | 情報セキュリティ | サイバーセキュリティ |
|---|---|---|
| 主な対象 | 情報資産全般(電子データ・紙・口頭など) | サイバー空間(ネットワーク・電子的情報) |
| 範囲 | 広い(サイバーセキュリティを含む) | 情報セキュリティの一部を担う |
| 例 | 書類の施錠管理、電子データの暗号化、社員教育 | 不正アクセス対策、マルウェア対策、通信の保護 |
両者は対立する概念ではなく、情報セキュリティという大きな枠組みの中で、サイバー空間に関わる部分をサイバーセキュリティが担っている、と捉えると整理しやすくなります。
情報セキュリティが重要視される背景
情報セキュリティが企業経営の重要テーマとされるようになった背景には、事業のデジタル化と脅威の高度化があります。
クラウドサービスやテレワークの普及により、社外から社内システムやデータにアクセスする機会が増え、守るべき情報の範囲や経路が広がりました。同時に、ランサムウェアをはじめとするサイバー攻撃は年々巧妙になり、企業規模を問わず標的になり得る状況になっています。取引先を経由して攻撃が広がる、いわゆるサプライチェーンを狙った攻撃も課題になっています。
情報セキュリティ上の問題が起きると、情報漏えいや業務停止といった直接的な被害だけでなく、顧客・取引先からの信頼低下、対応コストの発生、場合によっては法的責任にもつながります。こうしたリスクを踏まえ、情報セキュリティは一部の担当者だけの課題ではなく、組織全体で継続的に取り組むべきテーマと位置づけられています。
どのような脅威が実際に起きているかを把握したい場合は、IPAが毎年公表している「情報セキュリティ10大脅威」も参考になります。組織向け・個人向けに、その年に社会的な影響が大きかった脅威が整理されています。
企業が直面する主な脅威・リスク
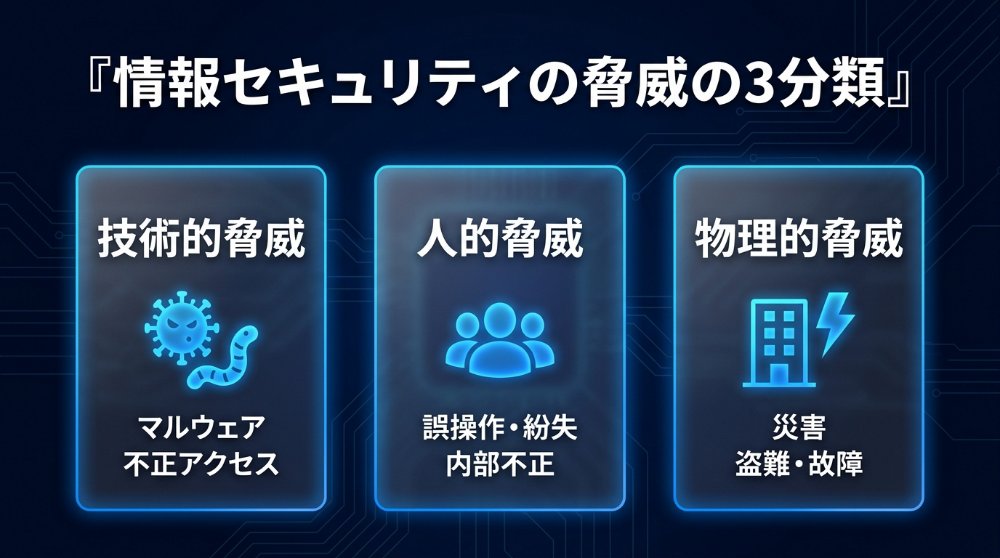
情報セキュリティを脅かす要因(脅威)は、大きく「技術的脅威」「人的脅威」「物理的脅威」の3つに分けて整理すると、抜け漏れなく把握しやすくなります。
技術的脅威(マルウェア・不正アクセスなど)
技術的脅威は、悪意ある第三者による攻撃や不正なプログラムなど、技術的な手段によって情報資産を脅かすものです。代表的なものに、マルウェア(悪意のあるソフトウェアの総称)への感染、不正アクセス、データを暗号化して身代金を要求するランサムウェア、特定の組織を狙う標的型攻撃などがあります。
人的脅威(誤操作・紛失・内部不正など)
人的脅威は、人の行動に起因する脅威です。メールの誤送信や設定ミスといった意図しないミスに加え、パソコンやUSBメモリの紛失・置き忘れ、退職者や関係者による内部不正なども含まれます。
人的脅威は、技術的な対策だけでは防ぎきれない場合が多く、社員教育やルール整備、権限管理と組み合わせて対策することが重要です。
物理的脅威(災害・盗難・故障など)
物理的脅威は、物理的な事象によって情報資産が損なわれるものです。地震・火災・水害などの自然災害、機器の盗難や破壊、ハードウェアの故障や経年劣化などが該当します。データのバックアップや設備管理、入退室管理などが対策の中心になります。
情報セキュリティ対策の基本(4つの分類)
情報セキュリティ対策は、「技術的対策」「人的対策」「物理的対策」「組織的対策」の4つに分けて考えると、全体像を整理しやすくなります。前章で整理した脅威に対して、これらの対策を組み合わせて備えることが基本です。
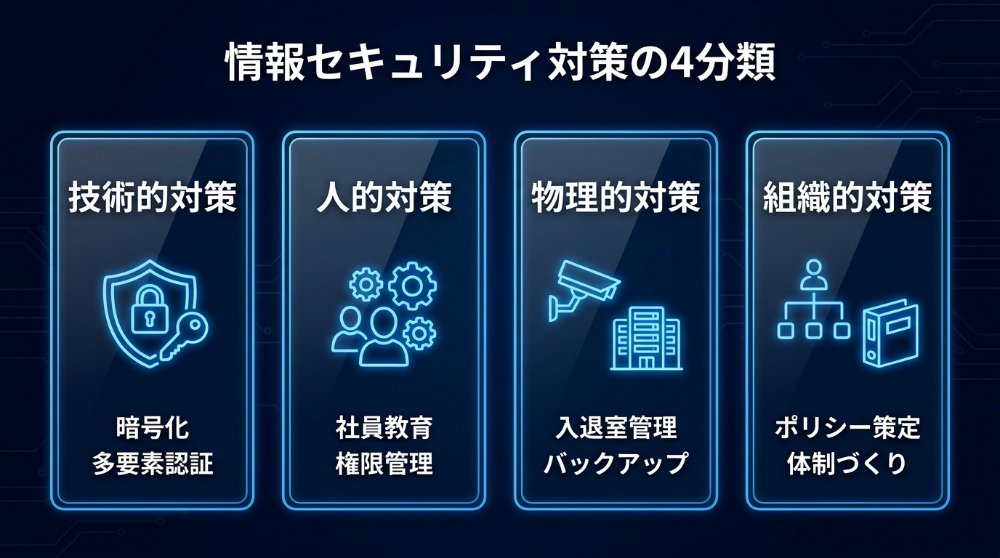
| 分類 | 主な対策例 |
|---|---|
| 技術的対策 | ウイルス対策ソフト、ファイアウォール、暗号化、多要素認証、アクセス制御、ログ監視 |
| 人的対策 | 社員教育、パスワード管理ルール、標的型攻撃メール訓練、権限の最小化 |
| 物理的対策 | 入退室管理、施錠管理、バックアップ、機器の持ち出しルール |
| 組織的対策 | 情報セキュリティポリシーの策定、体制づくり、インシデント対応手順の整備 |
技術的対策
技術的対策は、システムやツールによって脅威に備える対策です。ウイルス対策ソフトやファイアウォールの導入、通信・データの暗号化、多要素認証やアクセス制御、ログの監視などが含まれます。導入して終わりにせず、更新や運用を継続することが重要です。
人的対策
人的対策は、人のミスや不正を減らすための対策です。定期的な社員教育、パスワードの管理ルール、標的型攻撃メールを模した訓練、業務に必要な範囲に権限をしぼる(最小権限の原則)といった取り組みが効果的です。
物理的対策
物理的対策は、機器や設備、記録媒体を物理的に守る対策です。サーバー室やオフィスの入退室管理、書類や媒体の施錠管理、機器の持ち出しルール、災害や故障に備えたバックアップなどが該当します。
組織的対策
組織的対策は、ルールや体制を整えて組織全体で情報セキュリティに取り組むための対策です。情報セキュリティポリシーの策定、責任者や担当体制の明確化、問題が起きた際のインシデント対応手順の整備などが含まれます。技術・人・物理の各対策を機能させる土台となるのが、この組織的対策です。
組織で取り組む情報セキュリティマネジメント(ISMS・ガイドライン)
個別の対策を場当たり的に行うのではなく、組織として計画的・継続的に情報セキュリティに取り組む枠組みが、ISMS(情報セキュリティマネジメントシステム)です。
ISMSとは、情報資産のリスクを評価したうえで、必要な対策を計画・実行し、定期的に見直して改善していく、組織的な仕組みのことです。国際規格のISO/IEC 27001、およびこれに対応する国内規格のJIS Q 27001が、その要求事項を定めています。第三者機関による認証を取得することで、取引先などに対して情報セキュリティへの取り組みを客観的に示すこともできます。
【関連記事】ISMSとは?意味・ISO27001との違い・認証取得の流れをわかりやすく解説
一方で、いきなり本格的なISMSの構築や認証取得を目指すのが難しい場合もあります。中小企業などがまず取り組みやすい形で対策を始めたい場合は、IPAが公開している「中小企業の情報セキュリティ対策ガイドライン」が参考になります。自社の状況を確認するチェックシートや、段階的に取り組むための考え方が整理されています。
大切なのは、完璧を最初から目指すことではなく、自社の情報資産とリスクを把握し、優先順位をつけて継続的に見直していくことです。
よくある質問
Q. 情報セキュリティとサイバーセキュリティは何が違いますか?
A. 情報セキュリティは、紙や口頭を含めた情報資産全般を守る広い考え方です。一方、サイバーセキュリティは、ネットワークや電子的情報が関わるサイバー空間の安全を守る領域で、情報セキュリティの一部を担うものと整理されるのが一般的です。
Q. 情報セキュリティの3要素と7要素はどう違いますか?
A. 3要素は、機密性・完全性・可用性を指します。これに真正性・責任追跡性・否認防止・信頼性の4つを加えたものが7要素です。まずは3要素を基本として押さえ、必要に応じて残りの4つの観点も加えて考えると、対策の抜け漏れを防ぎやすくなります。
Q. 何から情報セキュリティ対策を始めればよいですか?
A. まずは自社が持つ情報資産と、それに対するリスクを把握することが出発点です。そのうえで、技術的・人的・物理的・組織的な対策を組み合わせ、優先順位をつけて進めます。取り組みの進め方に迷う場合は、IPAの公開ガイドラインなどを参考にするとよいでしょう。
まとめ
この記事では、情報セキュリティの定義と3要素(機密性・完全性・可用性)、サイバーセキュリティとの違い、企業が直面する脅威と対策の基本、そしてISMSなどの組織的な取り組みについて解説しました。
情報セキュリティは、特定のツールを導入すれば完了するものではなく、技術・人・物理・組織の各面からバランスよく備え、継続的に見直していくことが重要です。自社の情報資産とリスクを把握し、できるところから優先順位をつけて取り組むことが、実効性のある対策につながります。
自社の情報セキュリティ対策の全体像を整理したい場合や、どこから手をつけるべきか迷う場合は、必要に応じて「GMOセキュリティ24」のようなセキュリティ関連サービスへの相談も選択肢のひとつです。
文責:GMOインターネットグループ株式会社