標的型攻撃メールの事例と手口|見分け方・企業が取るべき対策を解説


業務メールは日々の連絡に欠かせない一方で、それを悪用したサイバー攻撃の入り口にもなっています。その代表が、特定の企業や組織を狙って送られてくる「標的型攻撃メール」です。
標的型攻撃メールは、不特定多数にばらまくスパムとは異なり、標的とする組織の業務内容や取引関係を調べたうえで、取引先や関係者になりすまして送られてくる点に特徴があります。受信者が疑いを持ちにくいように文面が作り込まれているため、日常業務の延長で添付ファイルを開いたりURLをクリックしたりしてしまい、マルウェア感染や情報窃取につながるおそれがあります。
この記事では、標的型攻撃メールの基本的な意味と、取引先なりすまし・業務連絡の偽装・Emotetといった代表的な手口、実際に報告されている事例、そして見分け方と組織が取るべき対策について整理して解説します。「名前は聞いたことがあるが、具体的にどのような手口で、自社にどんな備えが必要なのか把握したい」という方に向けた内容です。
目次
[ 開く ]
[ 閉じる ]
- 標的型攻撃メールとは
- 標的型攻撃メールの基本的な意味
- ばらまき型メールとの違い
- なぜ企業にとって脅威なのか
- 標的型攻撃メールの代表的な手口
- 取引先・関係者へのなりすまし
- 業務連絡・公的機関のかたり
- 添付ファイルによる感染
- 本文中のURL・フィッシング
- Emotet(エモテット)に代表される「返信型」の偽装
- やり取り型(複数回のメール往復)
- 実際に報告されている標的型攻撃メールの事例
- 公的機関での大規模な情報流出(2015年)
- 大手企業での顧客情報流出(2016年)
- Emotetによる感染の拡大(近年)
- 標的型攻撃メールの見分け方
- 標的型攻撃メールを受け取った・開いてしまったときの対応
- 組織が取るべき標的型攻撃メール対策
- 人への対策(教育・訓練)
- 技術的な対策(多層防御)
- 体制面の対策(検知・対応・報告)
- 標的型攻撃メール対策で活用できるGMOのサービス
- よくある質問
- 標的型攻撃メールとばらまき型メールは違うものですか?
- 添付ファイルを開かなければ感染しませんか?
- 取引先からのメールでも注意が必要ですか?
- 企業としてまず何から取り組むべきですか?
- まとめ
標的型攻撃メールとは
標的型攻撃メールの基本的な意味
標的型攻撃メールとは、特定の組織や個人を狙い、業務に関係する内容を装って送られてくる攻撃メールです。添付ファイルや本文中のURLを開かせ、マルウェアに感染させたり、認証情報や機密情報を窃取したりすることを目的としています。
一般的な迷惑メール(スパム)が不特定多数へ大量にばらまかれるのに対し、標的型攻撃メールは、標的の業種・取引先・組織構成などを事前に調べたうえで、受信者が自然に信じてしまうような文面が用意される点が大きな違いです。攻撃者は、正規のメールに紛れ込ませることで、受信者の警戒心をかいくぐろうとします。
IPA(独立行政法人情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「機密情報等を狙った標的型攻撃」が組織向けの脅威として第5位に選ばれており、企業にとって継続的な脅威であるとされています。
参考:情報セキュリティ10大脅威 2026|IPA(2026年1月)
ばらまき型メールとの違い
標的型攻撃メールと混同されやすいものに、「ばらまき型メール」があります。両者は目的や作り込みの度合いが異なります。
| 項目 | 標的型攻撃メール | ばらまき型メール |
|---|---|---|
| 送信対象 | 特定の組織・個人 | 不特定多数 |
| 文面 | 標的に合わせて作り込む | 汎用的で使い回しが多い |
| 目的 | 機密情報の窃取・長期的な侵入 | 広く浅く感染・金銭詐取 |
| 気づきにくさ | 業務メールに紛れ気づきにくい | 不自然さで気づかれる場合もある |
ただし近年は、この境界が明確でないケースもあります。後述するEmotet(エモテット)のように、ばらまき型でありながら、実在する取引先とのやり取りを装って高い精度で送られてくる手口も報告されています。
なぜ企業にとって脅威なのか
標的型攻撃メールが企業にとって深刻な脅威とされるのは、たった1通のメールが組織全体への侵入の起点になりうるためです。
- 業務メールを装うため、受信者が気づかないまま添付ファイルやURLを開いてしまいやすい
- 1台の端末が感染すると、そこを足がかりに社内ネットワークへ侵入が広がるおそれがある
- 窃取した情報やメール履歴が、取引先を狙う次の攻撃に悪用される場合がある
- 機密情報の漏えいや業務停止につながり、信頼低下・ブランド毀損に発展しうる
自社が入り口になるだけでなく、感染をきっかけに取引先へ被害が連鎖する可能性がある点も、標的型攻撃メールの見過ごせない特徴です。
標的型攻撃メールの代表的な手口
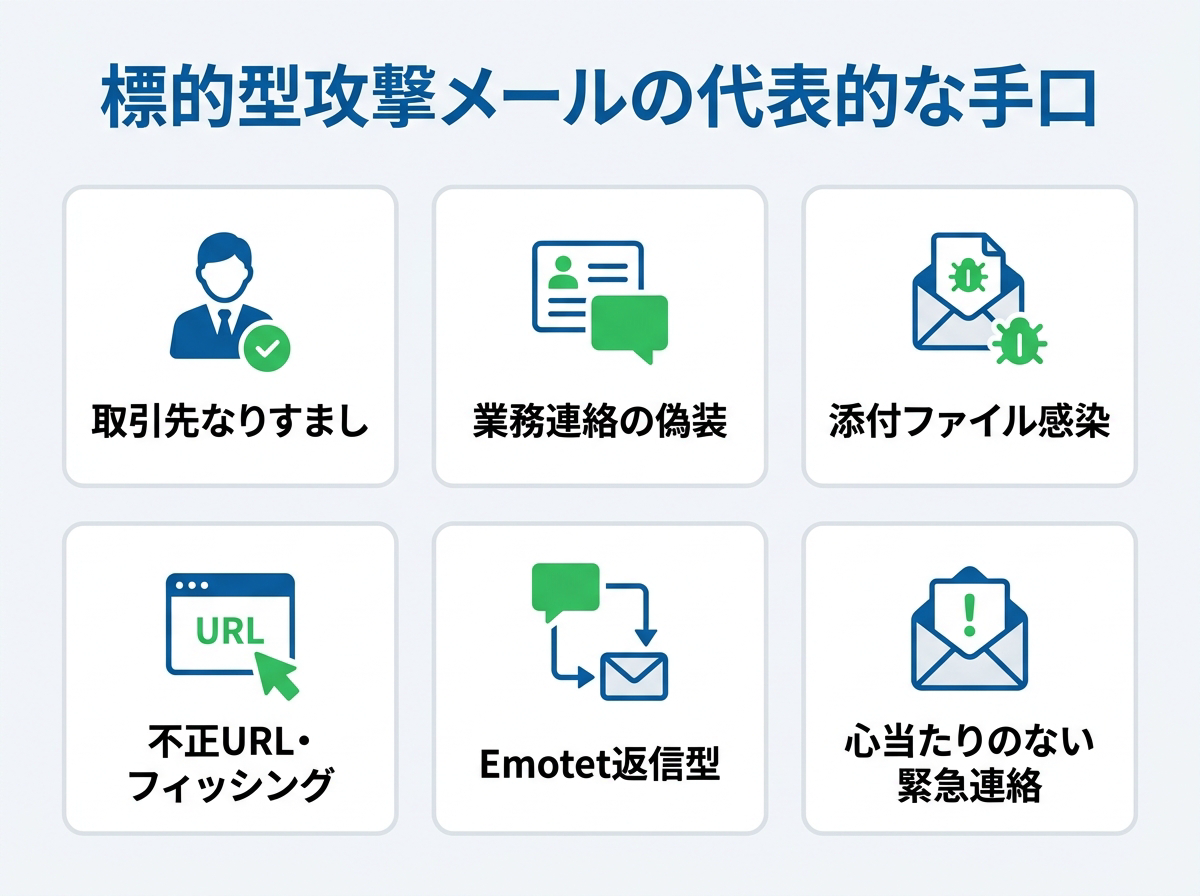
標的型攻撃メールは、受信者に「正規の業務メールだ」と信じ込ませるために、さまざまな装いを用います。ここでは、報告されている代表的な手口を整理します。
取引先・関係者へのなりすまし
もっとも多いのが、取引先・顧客・グループ会社・社内の別部署などになりすます手口です。実在する担当者名や部署名、過去のやり取りを引用することで、受信者の警戒心を下げようとします。
- 取引先の担当者名で「請求書を送付します」と偽る
- 社内の情報システム部門を装い「パスワードの再設定が必要です」と促す
- 採用担当宛に応募書類を装ってファイルを送りつける
業務連絡・公的機関のかたり
業務上、開かざるを得ない内容を装う手口も多く見られます。契約・請求・配送・採用などのビジネス上のやり取りや、官公庁・関係機関からの情報展開を模したものが報告されています。
- 「注文書」「見積書」「支払通知」など契約・手続き関連を装う
- 宅配便の不在通知や配送案内を装う
- 関係省庁や業界団体からの通知・注意喚起を装う
添付ファイルによる感染
添付ファイルを開かせてマルウェアに感染させる手口では、業務で使う機会が多いWord・Excel・PDFなどの形式が悪用される傾向があります。ファイルを開いた後に「コンテンツの有効化」(マクロの実行)を促し、感染させようとするケースが知られています。
近年は、マクロを使わずに感染させるため、ショートカットファイル(.lnk)やパスワード付きZIP、ディスクイメージ(ISO)などが用いられる手口も報告されています。心当たりのない実行形式のファイル(.exe、.scrなど)が届いた場合は、特に注意が必要です。
本文中のURL・フィッシング
添付ファイルではなく、本文中のURLから偽のログイン画面や不正サイトへ誘導する手口もあります。正規サービスを模したページでID・パスワードを入力させ、認証情報を窃取しようとします。窃取した認証情報が、別の不正アクセスに悪用される場合もあります。
Emotet(エモテット)に代表される「返信型」の偽装
マルウェア「Emotet」を用いた攻撃メールは、標的型攻撃メールの巧妙化を示す例としてたびたび注意喚起されています。IPAやJPCERT/CCによると、Emotetの攻撃メールには、過去に実際にやり取りされた正規メールへの返信を装う手口が確認されているとされます。
- 感染端末からメール本文やアドレス帳、送受信履歴を窃取する
- 窃取した情報をもとに、実在する相手との過去のやり取りに返信する形でなりすます
- 件名や引用文が本物のため、受信者が正規の返信と誤認しやすい
このように、感染した組織の情報が悪用され、取引先へ次々と感染が広がる連鎖が起こりうる点が特徴とされています。
参考:マルウェアEmotetの感染再拡大に関する注意喚起|JPCERT/CC(2022年)
やり取り型(複数回のメール往復)
いきなり不正なファイルを送るのではなく、まず問い合わせや業務連絡を装った無害なメールで信頼関係を築き、複数回のやり取りを経てから不正な添付ファイルやURLを送る「やり取り型」の手口も報告されています。事前のやり取りで警戒心が薄れているため、気づきにくいとされています。
実際に報告されている標的型攻撃メールの事例
ここでは、標的型攻撃メールが起点となったとされる、公表・報道された代表的な事例を紹介します。いずれも、標的型攻撃メールが組織に大きな影響を及ぼしうることを示す例として、広く知られています。
公的機関での大規模な情報流出(2015年)
2015年、日本年金機構において、標的型攻撃メールを起点としたウイルス感染により、約125万件の個人情報が流出したと報告されています。職員がメールの添付ファイルや本文中のURLを開いたことが感染の契機になったとされ、標的型攻撃に対する危機意識や体制の不足が要因として指摘されました。
この事例は、1通のメールへの対応が組織全体の情報管理に影響を及ぼしうること、そして感染後の初動対応や報告体制の重要性を示すものとして、しばしば取り上げられています。
大手企業での顧客情報流出(2016年)
2016年には、大手旅行代理店において、標的型攻撃メールを契機としたマルウェア感染により、多数の顧客情報が流出した可能性があると公表されました。取引先を装った巧妙なメールが用いられたとされ、業務メールに紛れた攻撃を見抜くことの難しさを示す事例として知られています。
Emotetによる感染の拡大(近年)
近年では、前述のEmotetによる攻撃メールが国内でも繰り返し拡大し、多くの企業・組織で感染や情報窃取が確認されたと報告されています。実在する取引先とのやり取りを装う手口により、セキュリティ意識の高い組織でも被害が生じうるとされ、IPAやJPCERT/CCから繰り返し注意喚起が行われてきました。
これらの事例からは、「自社だけが気をつけていれば防げる」とは限らず、取引先を含めた関係全体で備える必要があることが読み取れます。
標的型攻撃メールの見分け方
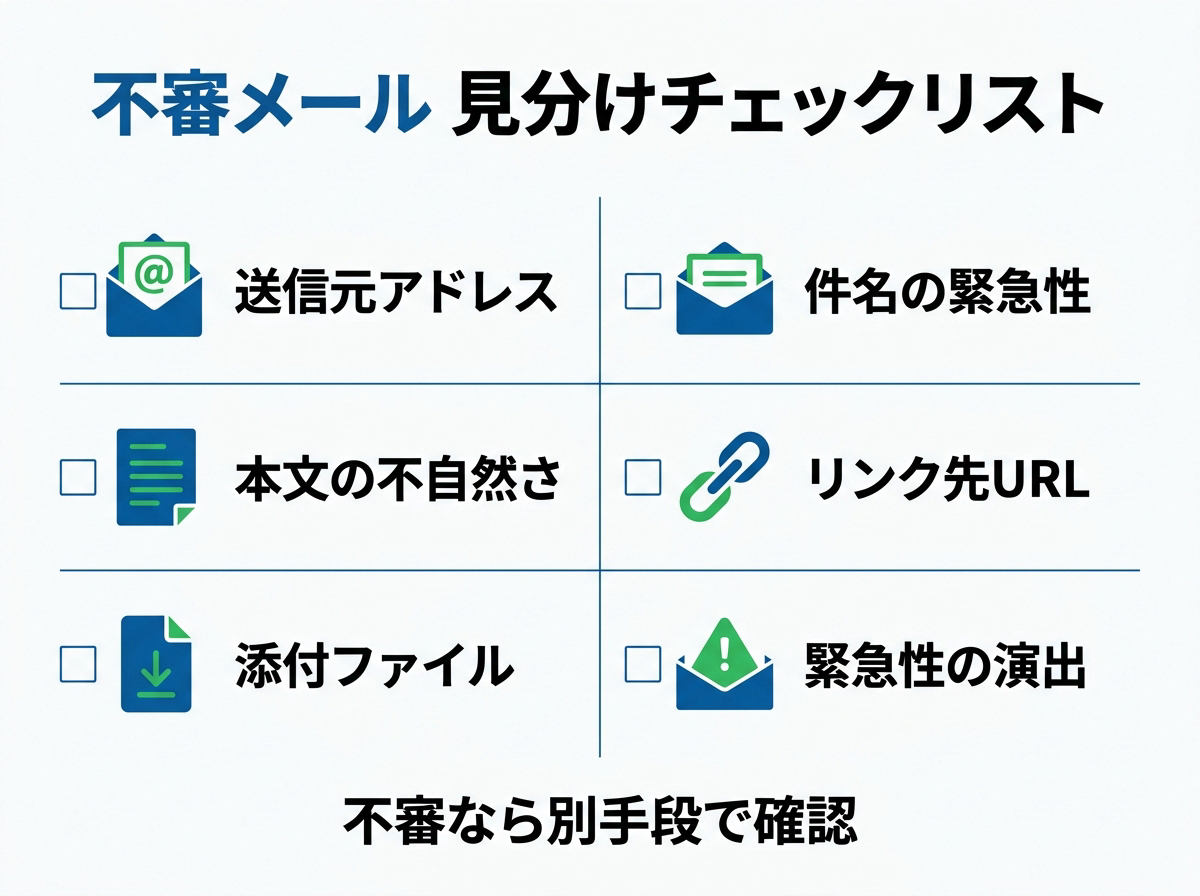
標的型攻撃メールは巧妙に作り込まれているため、見抜くことは容易ではありません。それでも、以下のような観点を確認することで、不審なメールに気づきやすくなります。
| 確認するポイント | 注意したい兆候 |
|---|---|
| 送信元アドレス | 表示名は正しくても、ドメインが微妙に異なる |
| 内容の唐突さ | 心当たりのない請求・依頼・添付ファイル |
| 日本語の不自然さ | 不自然な言い回し・文字化け・機械翻訳調 |
| 添付ファイル | ショートカット(.lnk)・実行形式・パスワード付きZIP |
| URL | 表示と実際のリンク先が異なる・正規と紛らわしいドメイン |
| 動作の要求 | 「コンテンツの有効化」やマクロ実行を強く促す |
| 緊急性の演出 | 「至急」「本日中」など急がせる表現 |
ただし、Emotetのように正規のやり取りを引用する手口では、これらの兆候が表れにくい場合もあります。少しでも不審に感じた場合は、メールに記載された連絡先ではなく、電話など別の手段で送信元に事実確認をすることが有効とされています。
標的型攻撃メールを受け取った・開いてしまったときの対応
不審なメールに気づいた場合や、誤って開いてしまった場合の初動を、あらかじめ組織で共有しておくことが重要です。
- 不審なメールは開かず、添付ファイルやURLをクリックしない
- 自己判断で削除せず、情報システム部門やセキュリティ担当へ連絡・共有する
- 添付ファイルを開いてしまった場合は、端末をネットワークから切り離す(LANケーブルを抜く・Wi-Fiを切る)
- 速やかに担当部門へ報告し、指示に従う
- パスワードを入力してしまった場合は、該当アカウントのパスワードを変更する
「開いてしまったことを責められるかもしれない」とためらい、報告が遅れることが被害拡大につながる場合があります。早期の報告を評価する組織文化と、迷わず連絡できる報告フローを整えておくことが大切です。
組織が取るべき標的型攻撃メール対策
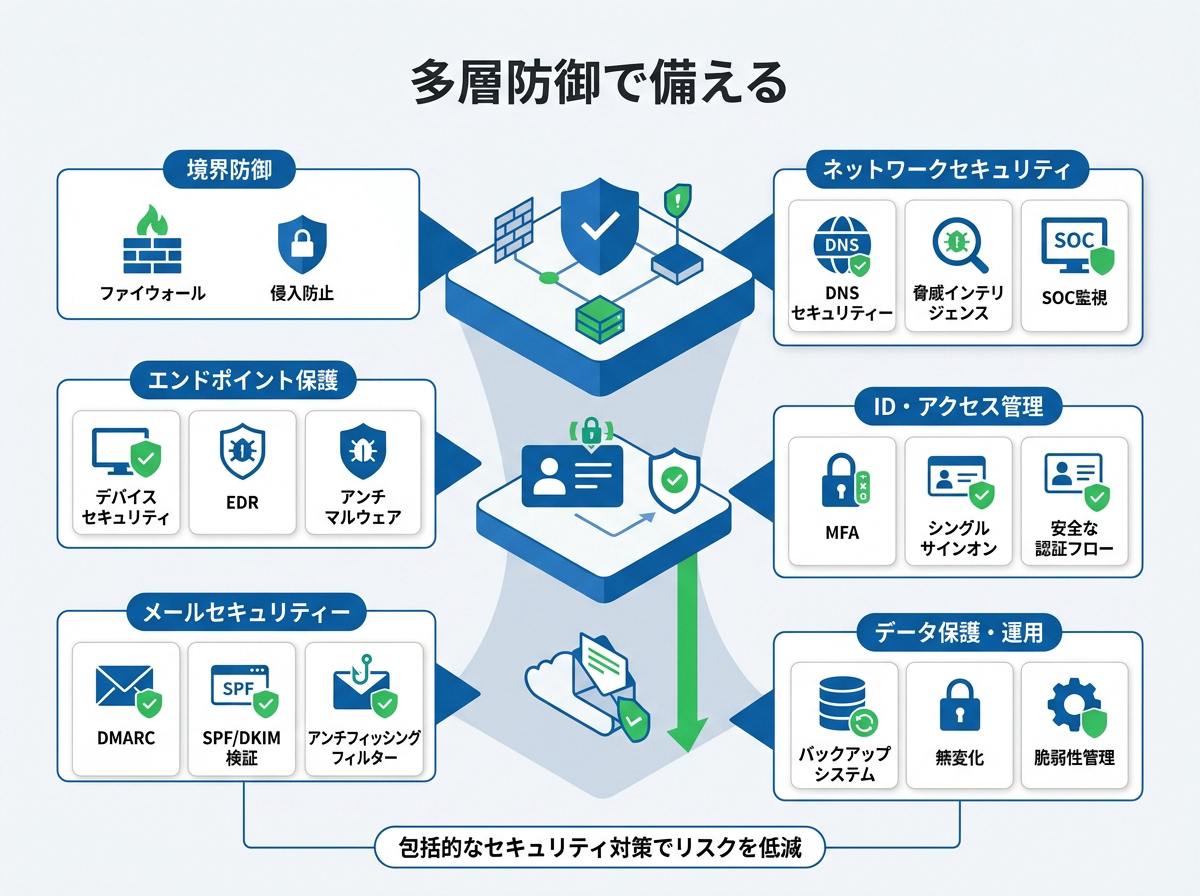
標的型攻撃メールは、一つの対策だけで完全に防ぐことは難しいとされています。技術・体制・人の各面を組み合わせた「多層防御」の考え方で備えることが重要です。
人への対策(教育・訓練)
- 標的型攻撃メール訓練を実施し、従業員が不審なメールに気づく力と報告する習慣を養う
- 最新の手口や事例を定期的に共有し、注意喚起を継続する
- 「不審なメールは開かず報告する」という初動を全社で徹底する
技術的な対策(多層防御)
- メールのフィルタリングや添付ファイルの検査で、不審なメールを入口で減らす
- EDR(Endpoint Detection and Response)を導入し、感染後の不審な挙動を検知・対応できるようにする
- OSやソフトウェアを最新の状態に保ち、脆弱性を悪用されにくくする
- 送信ドメイン認証(SPF・DKIM・DMARC)を整備し、自社を装ったなりすましメールへの対策を進める
- 重要な情報やシステムへのアクセスを制限し、感染時の被害範囲を抑える
EDRは、導入するだけでなく、検知後の分析や対応まで含めて運用することで効果を発揮します。
体制面の対策(検知・対応・報告)
- 不審なメールやインシデントを速やかに報告・集約する体制を整える
- 感染が疑われる場合の初動対応・調査・報告のフローをあらかじめ定めておく
- CSIRTなどの対応体制を整備し、平時から訓練しておく
- 定期的にリスクを見直し、対策を更新し続ける
標的型攻撃への備えは、導入して終わりではなく、検知・対応・見直しを継続することが前提になります。
標的型攻撃メール対策で活用できるGMOのサービス
標的型攻撃メールへの対策では、従業員の対応力を高める訓練と、感染を前提とした技術・体制の備えの両面が求められます。自社だけで攻撃者視点のリスク把握や対応体制の整備を進めるのが難しい場合は、専門サービスの活用も選択肢になります。
GMOサイバーセキュリティ byイエラエでは、標的型攻撃メール訓練やペネトレーションテスト(攻撃者視点での侵入検証)、SOCによる監視・分析、CSIRT構築支援、インシデント発生後のフォレンジック調査など、標的型攻撃への備えから対応までを支援するサービスを提供しています。
よくある質問
標的型攻撃メールとばらまき型メールは違うものですか?
目的や作り込みの度合いが異なります。標的型攻撃メールは特定の組織を狙って文面を作り込むのに対し、ばらまき型メールは不特定多数へ大量に送られます。ただし近年は、Emotetのように、ばらまき型でありながら実在する取引先とのやり取りを装う巧妙な手口も報告されており、境界が明確でないケースもあります。
添付ファイルを開かなければ感染しませんか?
添付ファイルを開かないことは有効な予防策の一つですが、それだけで完全に防げるとは限りません。本文中のURLから偽サイトへ誘導される手口や、認証情報を入力させる手口もあります。添付・URLのいずれも安易に開かず、不審な場合は担当部門へ確認することが重要です。
取引先からのメールでも注意が必要ですか?
注意が必要です。Emotetのように、実在する取引先とのやり取りを装って返信する形のなりすましが報告されています。件名や引用が本物であっても、添付ファイルやURLに不審な点がある場合は、メールに記載された連絡先とは別の手段で事実確認をすることが有効とされています。
企業としてまず何から取り組むべきですか?
従業員が不審なメールに気づき、迷わず報告できるようにする標的型攻撃メール訓練と報告体制の整備が優先度の高い対策です。あわせて、EDRによる感染後の検知・対応や、送信ドメイン認証の整備など、技術面の多層防御も検討するとよいでしょう。
まとめ
この記事では、標的型攻撃メールの基本的な意味と、取引先なりすまし・業務連絡の偽装・添付ファイル・Emotetといった代表的な手口、実際に報告されている事例、見分け方、そして組織が取るべき対策について解説しました。
標的型攻撃メールは、業務メールに紛れて送られてくるため気づきにくく、1通への対応が組織全体への侵入や取引先への被害連鎖につながるおそれがあります。対策としては、標的型攻撃メール訓練による「人」の備えに加えて、EDRや送信ドメイン認証などの技術的な多層防御、そして感染を前提とした検知・対応・報告の体制づくりを組み合わせることが重要です。
自社の標的型攻撃への備えや、攻撃者視点でのリスクを把握したい場合は、GMOサイバーセキュリティ byイエラエのような専門サービスへの相談も選択肢のひとつです。標的型攻撃メール訓練やペネトレーションテスト、インシデント対応支援などを通じて、自社の状況に合った対策につなげられます。
文責:GMOインターネットグループ株式会社