セキュリティソフトの必要性とは|OS標準機能との違い・法人に求められる多層防御を解説


「OSに標準のセキュリティ機能が入っているのに、わざわざセキュリティソフトを入れる必要はあるのか」——業務用の端末を管理する立場になると、一度は検討するテーマではないでしょうか。
結論からいえば、現在の脅威状況をふまえると、セキュリティソフト(アンチウイルス、エンドポイント保護など)は依然として必要性の高い対策です。ただし、注意すべき点があります。セキュリティソフトは「入れれば100%安全になる魔法のツール」ではありません。攻撃の手口は年々巧妙になっており、1つの製品だけですべての脅威を防ぎきることは現実的に困難です。
そのため、いま重要なのは「セキュリティソフトが必要か・不要か」という二択ではなく、「どの範囲を守れて、どこに限界があるのかを理解したうえで、複数の対策を組み合わせる」という考え方です。
この記事では、セキュリティソフトが必要とされる背景、OS標準機能との違い、個人利用と法人利用で求められる水準の差、そしてEDRや多層防御(多重防御)といった企業向けの考え方までを整理して解説します。自社の端末やシステムをどこまで守るべきか判断したい、という方に向けた内容です。
目次
[ 開く ]
[ 閉じる ]
- そもそもセキュリティソフトとは何か
- セキュリティソフトが担う役割
- 用語の整理(アンチウイルス/EPP/EDR)
- なぜいまセキュリティソフトの必要性が高いのか
- 脅威は身近で継続的に発生している
- 攻撃の入り口は「端末」であることが多い
- 対策をしない場合に想定される影響
- OS標準のセキュリティ機能だけでは足りないのか
- OS標準機能も一定の保護を提供している
- 法人環境で重要になるのは「管理」と「対応」
- 「1つの機能に任せきる」ことのリスク
- 個人利用と法人利用で異なる「必要性」の考え方
- 個人利用の場合
- 法人利用の場合
- EDRと多層防御という考え方
- EDR(検知・対応)の位置づけ
- 多層防御(多重防御)の考え方
- 「導入」より「運用と見直し」が続く
- よくある質問
- Windows標準のMicrosoft Defenderがあれば、セキュリティソフトは不要ですか?
- セキュリティソフトを入れれば、もう安全と考えてよいですか?
- EDRとアンチウイルスは、どちらを入れればよいですか?
- 中小企業でも、そこまで対策は必要ですか?
- まとめ
そもそもセキュリティソフトとは何か
セキュリティソフトが担う役割
セキュリティソフトとは、マルウェア(ウイルス、ランサムウェア、スパイウェアなどの不正なプログラム)の検出・防御を中心に、端末やネットワークを脅威から守るためのソフトウェアの総称です。
「アンチウイルスソフト」「ウイルス対策ソフト」と呼ばれることもあります。
主な役割としては、次のようなものが挙げられます。
- 既知のマルウェアをパターン(シグネチャ)と照合して検出・隔離する
- 不審な挙動を監視し、未知の脅威を振る舞いから検知する
- 危険なWebサイトやフィッシングサイトへのアクセスを警告・遮断する
- メール添付ファイルやダウンロードファイルをスキャンする
近年は、従来型のアンチウイルスに加えて、より広い範囲を守るEPP(Endpoint Protection Platform)や、検知後の対応まで支援するEDR(Endpoint Detection and Response)といった製品も広がっています。これらの違いは後半で整理します。
用語の整理(アンチウイルス/EPP/EDR)
セキュリティソフトを検討する際に混同しやすい用語を、あらかじめ整理しておきます。
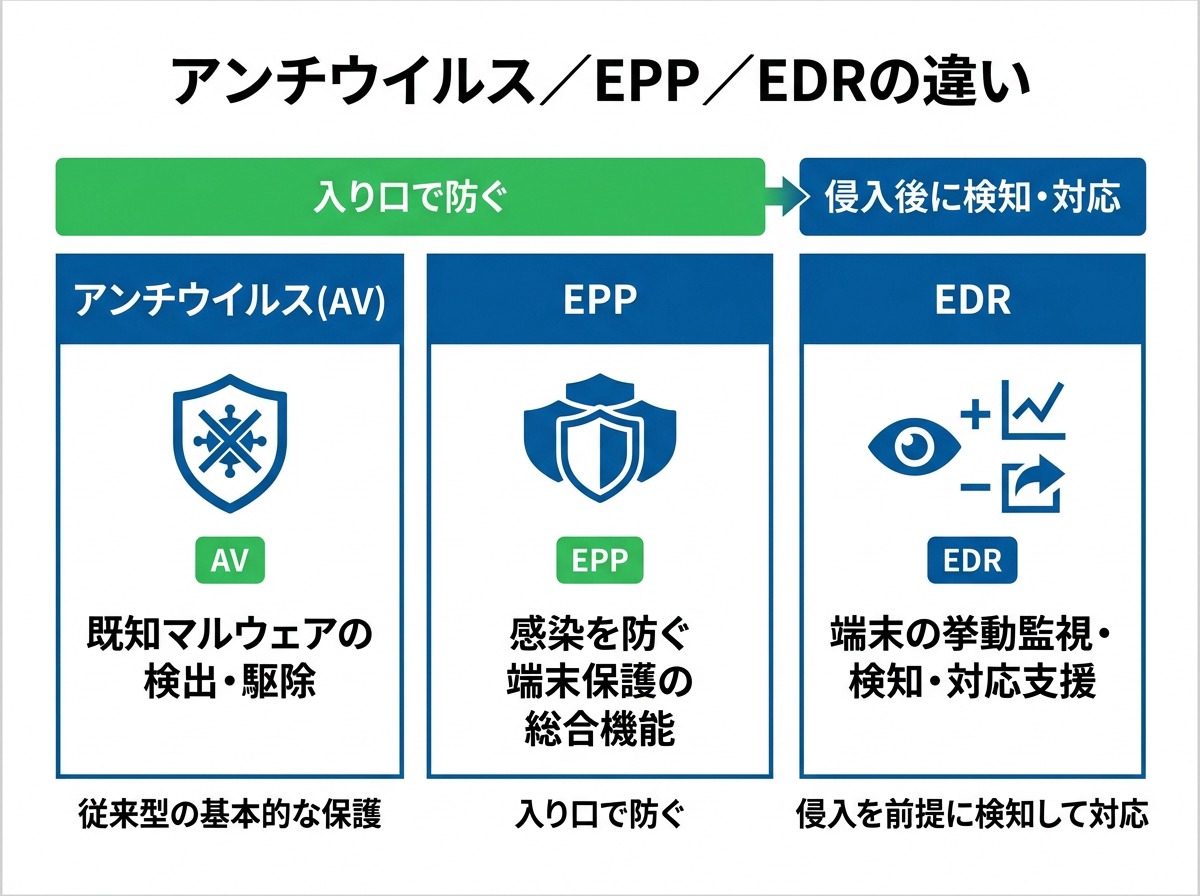
| 用語 | 主な役割 | 位置づけ |
|---|---|---|
| アンチウイルス(AV) | 既知マルウェアの検出・駆除 | 従来型の基本的な保護 |
| EPP | アンチウイルスを含む端末保護の総合機能 | 「感染を防ぐ」ことが中心 |
| EDR | 端末の挙動監視・検知・対応支援 | 「侵入を前提に、検知して対応する」ことが中心 |
大まかにいえば、アンチウイルスやEPPは「入り口で防ぐ」ための仕組み、EDRは「防ぎきれなかった侵入を早期に見つけ、対応する」ための仕組みです。両者は競合するものではなく、役割が異なる補完的な関係にあります。
なぜいまセキュリティソフトの必要性が高いのか
セキュリティソフトの必要性を考えるうえでは、まず「守るべき脅威が実際にどうなっているか」を押さえておくことが役立ちます。
脅威は身近で継続的に発生している
情報処理推進機構(IPA)が毎年公表している「情報セキュリティ10大脅威」では、組織向けの脅威として、ランサムウェアによる被害、標的型攻撃、サプライチェーンの弱点を悪用した攻撃などが継続的に上位に挙げられています。これらは一部の大企業だけを狙うものではなく、規模を問わず幅広い組織が対象になり得ます。
参考:情報セキュリティ10大脅威|IPA 独立行政法人 情報処理推進機構
また、警察庁も、ランサムウェアの被害報告やサイバー攻撃の情勢について定期的に統計を公表しており、企業・団体における被害が継続して確認されています。
攻撃の入り口は「端末」であることが多い
多くのサイバー攻撃は、メールの添付ファイルや不正なリンク、Webサイト経由のダウンロード、外部から持ち込まれたファイルなど、利用者が日常的に使う端末を入り口として始まります。
端末上でマルウェアの実行を検知・ブロックできれば、被害が広がる前に食い止められる可能性が高まります。セキュリティソフトが「必要性の高い対策」とされるのは、この「攻撃の入り口である端末を守る」という基本的な役割を担っているためです。
対策をしない場合に想定される影響
セキュリティソフトを含む端末対策が不十分な場合、企業には次のような影響が想定されます。
- マルウェア感染による業務システムの停止やデータの暗号化(ランサムウェア)
- 個人情報や機密情報の漏えいと、それに伴う報告・対応の負担
- 感染端末を踏み台にした、取引先や関連組織への被害の拡大
- 復旧にかかる時間・コストや、事業・信頼への影響
こうしたリスクを一度に完全になくすことはできませんが、基本的な端末対策を講じておくことで、被害の発生確率や影響を抑えやすくなります。
OS標準のセキュリティ機能だけでは足りないのか
「Windowsには標準でセキュリティ機能があるのだから、追加のソフトは不要ではないか」という疑問はよく聞かれます。ここでは、その考え方の妥当性と限界を整理します。
OS標準機能も一定の保護を提供している
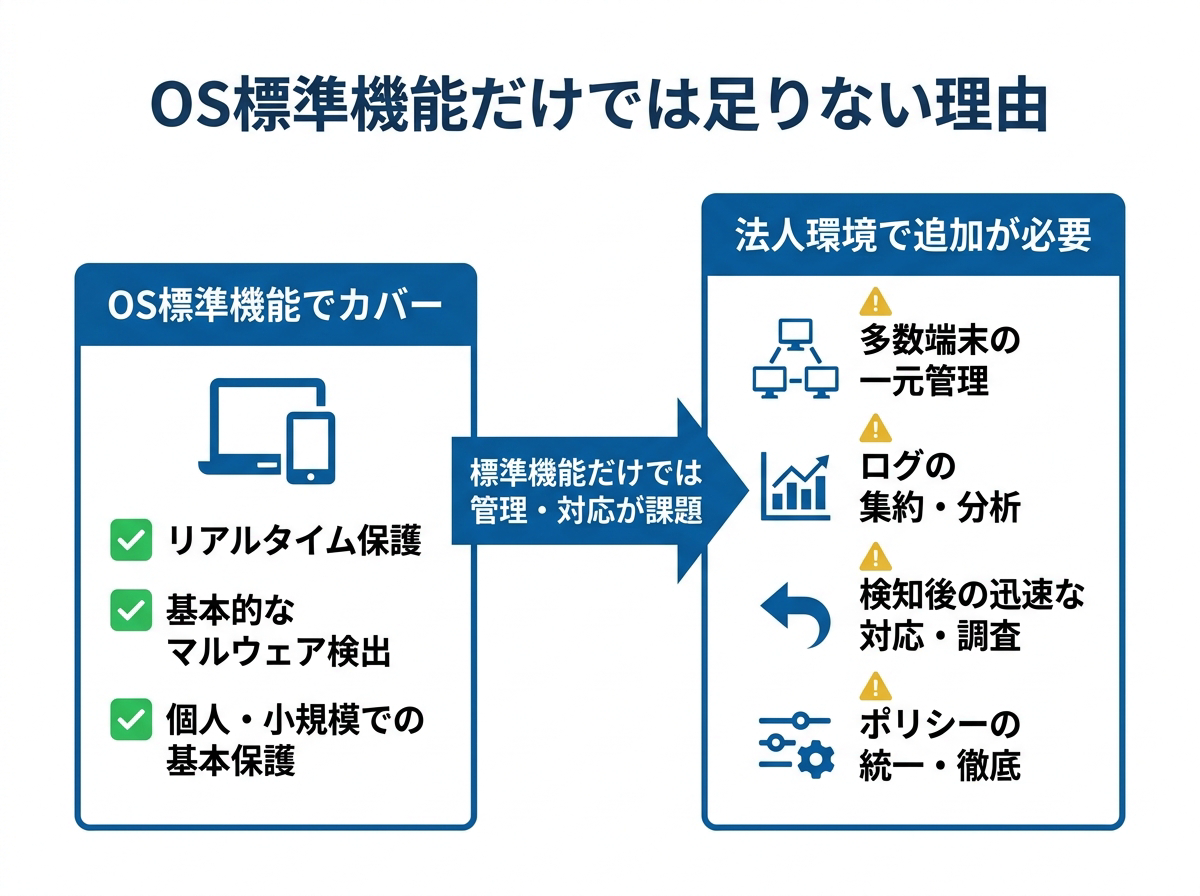
WindowsにはMicrosoft Defender(Microsoft Defenderウイルス対策)が標準で搭載されており、リアルタイム保護やクラウドベースの検出などの機能を備えています。近年は評価機関のテストでも一定の検出性能が示されており、「標準機能だから性能が低い」と単純に決めつけられるものではありません。
参考:Microsoft Defender ウイルス対策の概要|Microsoft Learn
個人利用や小規模な環境では、OS標準機能とOS・ソフトウェアの適切なアップデートを組み合わせることで、基本的な保護がある程度成り立つ場面もあります。
法人環境で重要になるのは「管理」と「対応」
一方で、法人環境では「マルウェアを検出できるか」だけでなく、次のような観点が重要になります。
- 多数の端末の保護状況を一元的に把握・管理できるか
- 検知したイベントのログを集約し、状況を分析できるか
- 感染や不審な挙動を検知した際に、迅速に対応・調査できるか
- 組織のポリシーに沿って、設定を統一・徹底できるか
標準機能を単体で使う場合、こうした「組織全体での管理・可視化・対応」の部分が課題になりやすい傾向があります。OS標準の保護機能に加えて、法人向けの管理機能を持つセキュリティ製品や、後述するEDRのような検知・対応の仕組みを組み合わせる意義は、この点にあります。
「1つの機能に任せきる」ことのリスク
OS標準機能であれ市販のセキュリティソフトであれ、単一の対策だけに依存すると、その対策が想定していない手口をとられた場合に、防御が破られる可能性が残ります。攻撃者は検知を回避する手法を日々変化させているため、「1つの製品を入れたから安心」と考えることは避けるべきです。
この点は、次の「多層防御」の考え方につながります。
個人利用と法人利用で異なる「必要性」の考え方
セキュリティソフトの必要性は、個人が使う場合と法人が使う場合とで、求められる水準が異なります。
個人利用の場合
個人利用では、守る対象が自分の端末やアカウントに限られることが多く、次のような基本対策で一定のリスクを下げられます。
- OSやソフトウェアを最新の状態に保つ
- 標準機能または市販のセキュリティソフトでマルウェア対策を行う
- 不審なメールやサイト、フィッシングに注意する
- 重要なアカウントには多要素認証を設定する
総務省も、一般利用者向けにウイルス対策やアップデートの重要性を解説しており、個人でも基本的な対策を継続することが推奨されています。
法人利用の場合
法人では、守る対象が「多数の端末」「顧客情報を含む重要データ」「事業継続」へと広がります。1台の端末の感染が、組織全体や取引先にまで影響し得るため、個人利用よりも高い水準の対策が求められます。
IPAは、中小企業向けにも情報セキュリティ対策の指針を示しており、経営課題としてセキュリティに取り組むことの重要性を整理しています。
法人では、端末のセキュリティソフトを「導入して終わり」にせず、次のような運用まで含めて考える必要があります。
- 全端末で保護が有効になっているかを継続的に確認する
- 検知イベントを監視し、必要に応じて調査・対応する
- インシデント発生時の初動対応や報告のフローを整備する
- 端末対策だけでなく、ネットワークや認証など複数の層で守る
EDRと多層防御という考え方
「セキュリティソフトを入れても100%は防げない」という前提に立つと、対策の考え方は「防ぐ」だけでなく「侵入されても早く気づき、被害を抑える」方向へと広がります。その中心にあるのが、EDRと多層防御です。
EDR(検知・対応)の位置づけ
EDR(Endpoint Detection and Response)は、端末上の挙動を継続的に記録・監視し、不審な動きを検知して、原因の調査や対応を支援する仕組みです。従来型のアンチウイルスが「既知のマルウェアを入り口で止める」ことを主とするのに対し、EDRは「防ぎきれなかった侵入を早期に見つけ、対応する」ことに重点を置きます。
ただし、EDRも導入すれば自動的に安全になるわけではありません。EDRは多くのアラートやログを生み出すため、それらを監視・分析し、適切に対応する体制があって初めて効果を発揮します。検知の先にある「対応(Response)」まで含めて運用することが前提になります。
多層防御(多重防御)の考え方
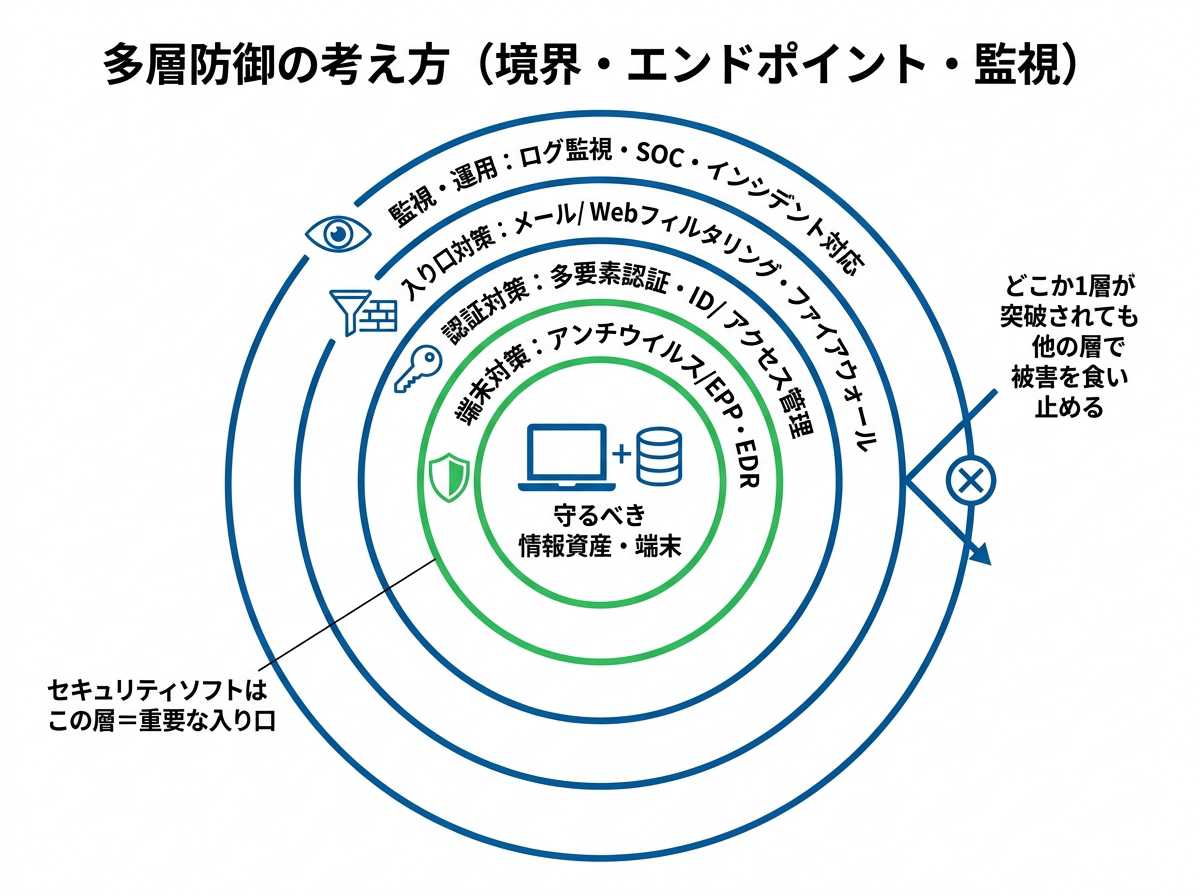
多層防御とは、単一の対策に依存せず、複数の対策を組み合わせて、どこか1か所が突破されても他の層で被害を食い止めようとする考え方です。端末のセキュリティソフトは、その中の重要な「1つの層」に位置づけられます。
企業における多層防御は、たとえば次のような複数の層で構成されます。
- 入り口対策:メールやWebのフィルタリング、ファイアウォールなど
- 端末対策:アンチウイルス/EPP、EDRなど
- 認証対策:多要素認証、ID・アクセス管理など
- 監視・運用:ログ監視、SOC(セキュリティ監視)、インシデント対応体制
- 人・組織:従業員教育、社内ルール、脆弱性の定期的な確認
セキュリティソフトの必要性は「単体で完璧かどうか」ではなく、「多層防御の一部として、端末という重要な入り口を守れるか」という観点で捉えることが重要です。
「導入」より「運用と見直し」が続く
ここまでを整理すると、セキュリティソフトやEDRは、導入した時点で対策が完了するものではありません。脅威も自社の環境も変化し続けるため、次のような継続的な取り組みが前提になります。
- 保護状況やログを継続的に確認する
- 検知した際の対応手順を整備し、訓練する
- 自社のシステムや端末に見落とされた弱点がないかを定期的に確認する
- 対策の優先順位を、脅威動向やリスクに応じて見直す
よくある質問
Windows標準のMicrosoft Defenderがあれば、セキュリティソフトは不要ですか?
一概に不要とはいえません。Microsoft Defenderは一定の保護性能を備えており、個人や小規模な環境では基本的な保護として機能する場面もあります。ただし法人では、多数の端末の一元管理、ログの集約・分析、検知後の対応といった運用面が重要になります。標準機能に加えて、法人向けの管理機能やEDRのような検知・対応の仕組みを組み合わせる意義があります。
セキュリティソフトを入れれば、もう安全と考えてよいですか?
いいえ。セキュリティソフトは有効な対策の1つですが、あらゆる攻撃を完全に防げるわけではありません。攻撃者は検知を回避する手口を変化させ続けています。端末対策に加えて、認証の強化、ネットワーク対策、ログ監視、脆弱性の定期確認などを組み合わせる「多層防御」の考え方が重要です。
EDRとアンチウイルスは、どちらを入れればよいですか?
どちらか一方を選ぶというより、役割が異なる補完的な関係にあります。アンチウイルスやEPPは「入り口で防ぐ」ことが中心、EDRは「防ぎきれなかった侵入を検知して対応する」ことが中心です。特に法人では、両者を組み合わせて考えることが一般的です。ただしEDRは、検知後の分析・対応を行う体制があって初めて効果を発揮します。
中小企業でも、そこまで対策は必要ですか?
規模の大小にかかわらず、攻撃の対象になり得ます。取引先を経由した攻撃(サプライチェーン攻撃)もあり、「小規模だから狙われない」とは限りません。まずはOS・ソフトの更新、端末のマルウェア対策、多要素認証など基本的な対策から始め、自社の状況に応じて段階的に強化していく方法があります。
まとめ
この記事では、セキュリティソフトの必要性について、近年の脅威動向、OS標準機能との違い、個人利用と法人利用で求められる水準の差、そしてEDRや多層防御の考え方をもとに解説しました。
セキュリティソフトは、攻撃の入り口となる端末を守るうえで、いまも必要性の高い対策です。一方で、「入れれば100%安全になる」ものではなく、単一の対策だけに依存することにはリスクが残ります。重要なのは、それぞれの対策が守れる範囲と限界を理解したうえで、端末対策・認証・監視・運用などを組み合わせる多層防御の考え方です。特に法人では、導入して終わりにせず、検知・対応・見直しを継続することが前提になります。
自社の端末やWebシステムに、攻撃者視点で見たときの弱点がないかを確認したい場合や、EDR導入後の監視・分析・インシデント対応の体制に不安がある場合は、GMOサイバーセキュリティ byイエラエのような専門サービスへの相談も選択肢のひとつです。脆弱性診断やペネトレーションテスト、SOC・インシデント対応の支援を通じて、自社の状況に合った対策の優先順位を確認できます。
文責:GMOインターネットグループ株式会社