ランサムウェアの主な感染経路一覧|警察庁の最新統計と経路別の確認ポイントを解説


「ランサムウェアはどこから社内に入り込むのか」「不審なメールに気をつけていれば防げるのか」——取引先や同業他社の被害報道をきっかけに、こうした疑問を持つ企業担当者は少なくありません。
ランサムウェアの感染経路は複数ありますが、近年はメールの添付ファイルよりも、VPN機器やリモートデスクトップなど、インターネットに公開された入口から攻撃者が侵入するケースが中心になっています。警察庁が2026年9月に公表した資料では、令和8年上半期のランサムウェア被害の報告件数は123件と、半期の件数として統計を取り始めて以降で最多となりました。
この記事では、ランサムウェアが侵入してから暗号化に至るまでの流れ、警察庁の最新統計から見た感染経路の傾向、主な感染経路の一覧、経路ごとに確認したいポイントを、企業の情報システム担当者やIT管理を兼務する担当者の視点で整理して解説します。
目次
[ 開く ]
[ 閉じる ]
- ランサムウェアの感染経路とは?侵入から暗号化までの流れ
- ばらまき型から「侵入型」へ変化している
- 最新統計で見るランサムウェアの感染経路
- ランサムウェアの主な感染経路一覧
- VPN機器からの侵入
- リモートデスクトップ(RDP)からの侵入
- 外部公開しているサーバーや機器の脆弱性
- 委託先や保守事業者(MSPなど)の接続経由
- メールの添付ファイルやリンク
- Webサイトの閲覧や不正なソフトウェアのダウンロード
- USBメモリなど外部記録媒体の接続
- 経路別に確認したいポイント
- 被害が疑われるときは侵入経路の特定が欠かせない
- よくある質問
- メール経由の感染はもう気にしなくてよいのですか?
- 社内でVPNを使っていなければ安心ですか?
- 個人のパソコンも同じ経路で感染しますか?
- ランサムウェアの対策ならGMOサイバーセキュリティ byイエラエ
- まとめ
ランサムウェアの感染経路とは?侵入から暗号化までの流れ
ランサムウェアの感染経路とは、攻撃者が組織のネットワークや端末に入り込み、ランサムウェアを実行するまでに使う「入口」のことです。
ランサムウェアは、データを暗号化して使えない状態にし、元に戻すことと引き換えに金銭(身代金)を要求する不正プログラムです。近年は、暗号化の前にデータを盗み出し、「支払わなければ公開する」と脅す二重恐喝の手口が多くを占めています。
企業を狙う攻撃では、入口から侵入した瞬間に暗号化が始まるとは限りません。警察庁の資料では、代表的な流れが次のように説明されています。
- 侵入:VPN機器などの未修正の脆弱性や、漏えいした認証情報を悪用してネットワークに入り込む
- 権限の奪取・内部探索:管理者権限の奪取やセキュリティ機能の無効化を試みながら、重要データやバックアップを探す
- データの窃取:見つけたデータをクラウドなど外部へ持ち出す
- 暗号化・脅迫:ランサムウェアを起動して暗号化し、脅迫文(ランサムノート)を残して身代金を要求する
- 痕跡の消去:ログや使用したツールなどの痕跡を消して攻撃を終える
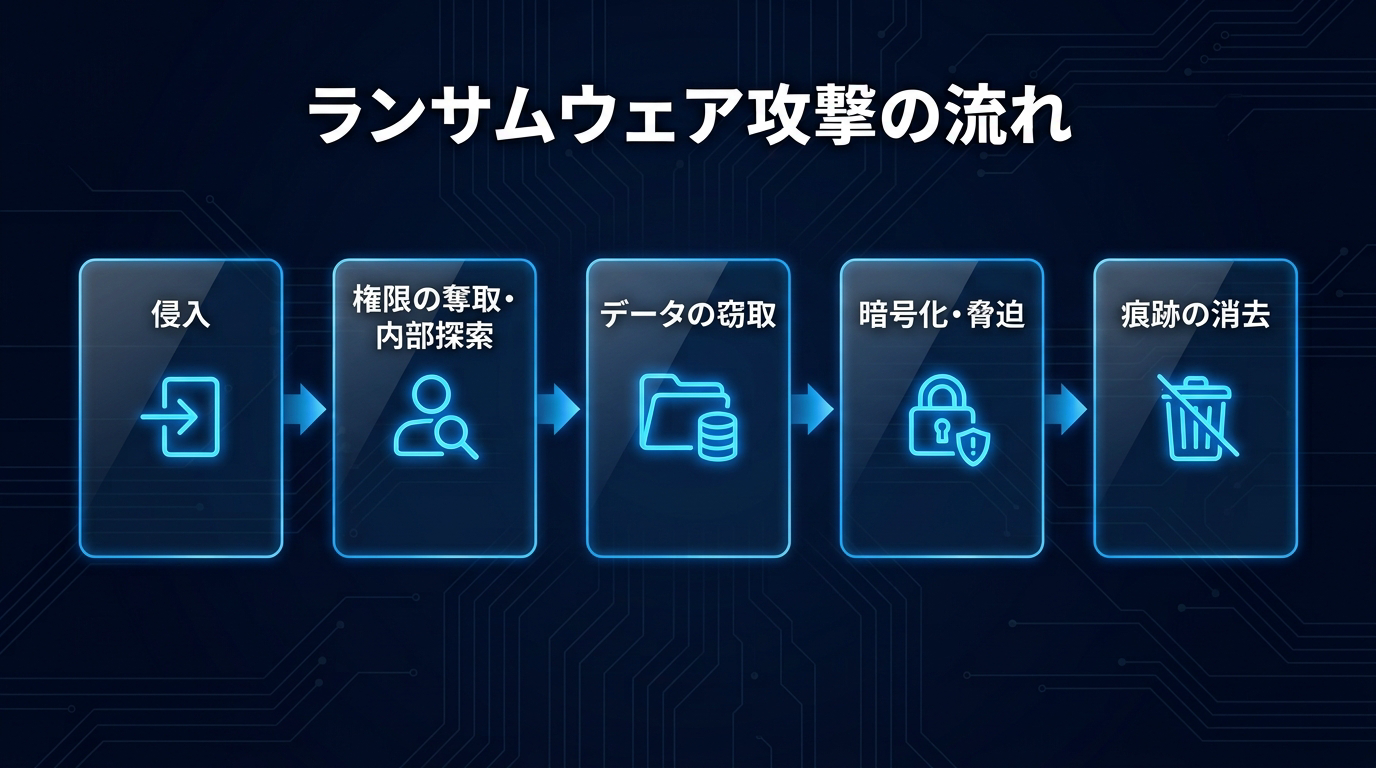
つまり、感染経路を理解することは、「どこから入られ得るか」を知り、侵入の段階で食い止めるための出発点になります。侵入後に内部で時間をかけて準備が進むことも多いため、入口の管理とあわせて、内部での不審な動きに気づける状態をつくることも大切です。
ばらまき型から「侵入型」へ変化している
以前のランサムウェアは、不特定多数にメールを送り、添付ファイルを開いた端末を感染させる「ばらまき型」が主流でした。この手口は利用者の操作に依存するため、従業員への注意喚起やウイルス対策ソフトによる検知が対策の中心でした。
現在は、攻撃者がネットワークの入口を探して遠隔操作で侵入し、組織全体を狙って暗号化する「侵入型」が中心です。背景には、ランサムウェアや攻撃に必要な環境をサービスとして提供する「RaaS(Ransomware as a Service)」と呼ばれる分業の仕組みがあり、高度な技術を持たない実行者でも攻撃しやすくなっていると指摘されています。
最新統計で見るランサムウェアの感染経路
警察庁は、ランサムウェア被害に遭った企業・団体へのアンケート結果をもとに、感染経路を半期・年ごとに公表しています。最新の令和8年上半期(2026年9月公表)と、令和7年(年間)、過去5年(令和3年〜令和7年の合計)を比べると次のとおりです。
| 感染経路 | 令和8年上半期(有効回答36件) | 令和7年(有効回答92件) | 過去5年・令和3年〜7年(有効回答485件) |
|---|---|---|---|
| VPN機器 | 18件(50%) | 61件(約66%) | 293件(約60%) |
| リモートデスクトップ | 9件(25%) | 19件(約21%) | 105件(約22%) |
| 不審メールやその添付ファイル | 0件 | 2件(約2%) | 24件(約5%) |
| その他 | 9件(25%) | 10件(約11%) | 63件(約13%) |
※出典の件数をもとに割合を算出し、四捨五入しています。
いずれの期間でも、VPN機器とリモートデスクトップが感染経路の大半を占めており、令和7年では両者で約87%、過去5年でも約8割にのぼります。一方、不審メールやその添付ファイルを経由した感染は、件数としては少数にとどまっています。
なお、半期の集計は有効回答数が少ないため、割合は期ごとに振れやすい点に注意が必要です。 単年の数値だけで判断せず、複数年の傾向として読むと実態をつかみやすくなります。
侵入口となった機器の状態についても、注目すべき数字があります。令和8年上半期の報告では、侵入経路とされる機器のセキュリティパッチの適用状況について、有効回答29件のうち17件で「未適用のセキュリティパッチがあった」とされています。令和4年〜令和7年の4年間でも、344件中203件(約6割)が同様でした。公開済みの修正プログラムが適用されないまま、外部からの入口として使われていたケースが多いことがわかります。
ランサムウェアの主な感染経路一覧
ランサムウェアの感染経路は、大きく次の3つに分けて考えると整理しやすくなります。
| 分類 | 主な感染経路 |
|---|---|
| 外部に公開された入口 | VPN機器、リモートデスクトップ、外部公開しているサーバーや機器 |
| 委託先・保守事業者の接続 | 運用保守のためのリモート接続、委託先のシステム |
| 従業員の操作を起点とするもの | メール、Webサイトの閲覧・ソフトウェアのダウンロード、USBメモリなどの外部記録媒体 |
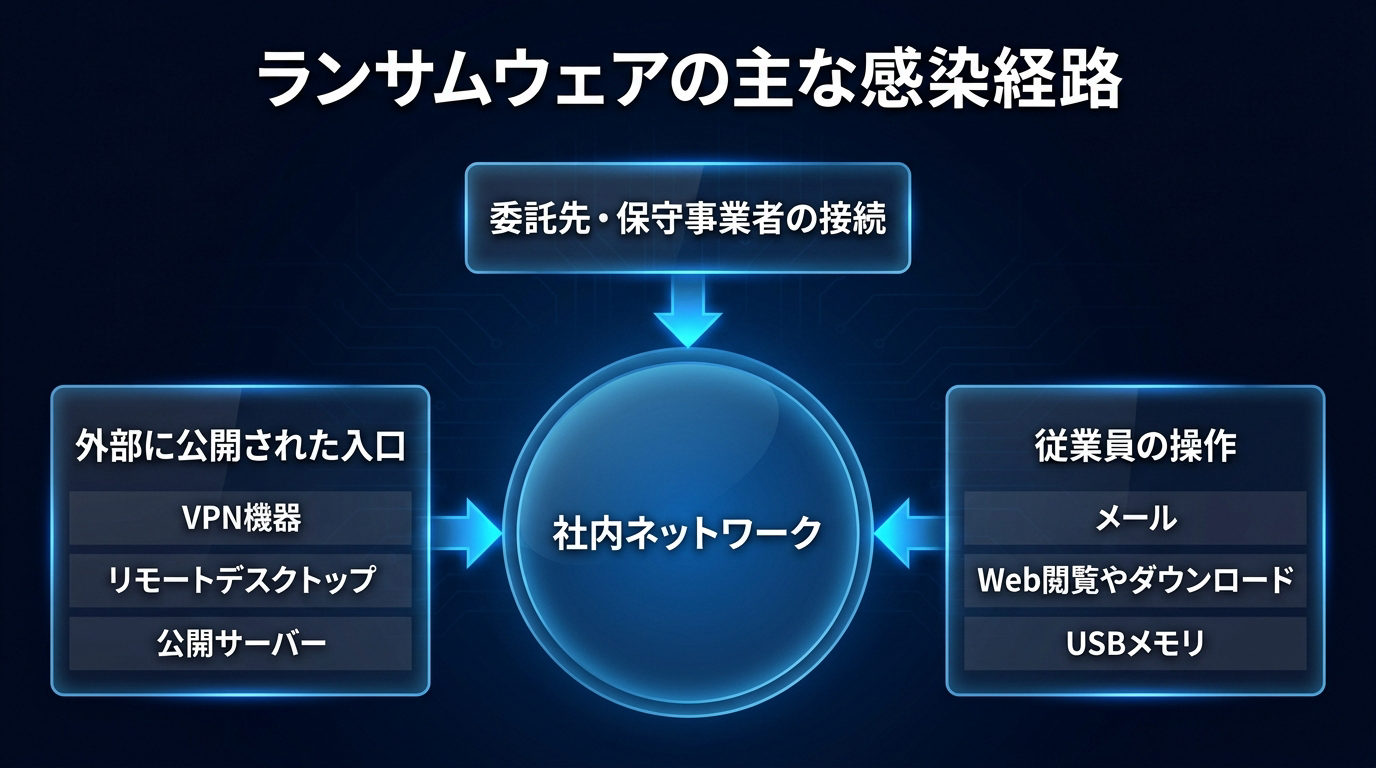
統計上は外部に公開された入口からの侵入が中心ですが、委託先の接続や従業員の操作を起点とする経路もなくなったわけではなく、複数の経路をあわせて確認する必要があります。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの脅威の1位に「ランサム攻撃による被害」が挙げられ、2位に「サプライチェーンや委託先を狙った攻撃」、8位に「リモートワーク等の環境や仕組みを狙った攻撃」が入っています。
以下、それぞれの経路を詳しく見ていきましょう。
VPN機器からの侵入
VPN(Virtual Private Network)とは、社外からでも社内と同じネットワークに安全に接続できるようにする仕組みのことです。テレワークや拠点間の接続に広く使われています。
VPN機器はインターネット側に公開されているため、攻撃者にとって見つけやすい入口です。主に次のような状態が悪用されます。
- 公開された脆弱性の修正プログラム(ファームウェア更新)が適用されていない
- 過去に漏えいしたIDやパスワードが使われ続けている
- 推測しやすいパスワードのまま運用されている
- 多要素認証が設定されていない
導入時に設定したまま見直されていない機器や、メーカーのサポートが終了した機器が残っていることもあります。VPN機器のファームウェアを最新の状態に保ち、認証設定を定期的に見直すことが基本になります。
リモートデスクトップ(RDP)からの侵入
リモートデスクトップとは、離れた場所にある端末の画面を、手元の端末から遠隔操作する仕組みです。Windowsの機能として使われるものは、RDP(Remote Desktop Protocol)と呼ばれます。
リモートデスクトップの接続口がインターネットから直接到達できる状態になっていると、攻撃者に見つけられ、パスワードを手当たり次第に試す総当たり攻撃(ブルートフォース攻撃)や、漏えいした認証情報によるログインを試みられるおそれがあります。
インターネットへの直接公開が本当に必要かを見直し、必要な場合も接続元の制限や多要素認証、不要なアカウントの削除などで到達できる範囲を絞ることが重要です。
外部公開しているサーバーや機器の脆弱性
VPN機器やリモートデスクトップ以外にも、インターネットに公開しているWebサーバー、メールサーバー、ファイアウォール、ファイル共有の仕組みなどの脆弱性が侵入口になることがあります。警察庁の統計で「その他」に分類される経路には、こうした外部公開システムを経由したものも含まれると考えられます。
公開している機器やサービスを把握できていないと、更新や設定の見直しから漏れやすくなります。過去には、ネットワーク経由で脆弱性を突いて自己増殖し、世界中に被害が広がったランサムウェアもありました。

委託先や保守事業者(MSPなど)の接続経由
システムの運用・保守を外部の事業者(MSP:Managed Service Provider)などに委託している場合、保守用のリモート接続や委託先のシステムを経由して侵入されるケースもあります。JPCERT/CCも、代表的な侵入経路の一つとして、システム運用保守サービスを経由した侵入を挙げています。
委託先が使う保守用の接続口やアカウントは、自社の機器台帳や管理の対象から漏れやすい点に注意が必要です。 どの事業者が、どの経路で、どの機器に接続しているかを把握し、不要になった接続やアカウントを残さないようにしましょう。
メールの添付ファイルやリンク
取引先や公的機関などを装ったメールに、不正な添付ファイルやリンクを仕込み、開いた端末を感染させる手口です。従来の主な感染経路であり、統計上の割合は小さくなっていますが、依然として注意が必要です。
近年は、メールで感染させた端末を足がかりに社内ネットワークへ侵入を広げる手口もあります。送信元に心当たりのないメールや、急ぎの対応を求める不自然なメールは、添付ファイルやリンクを開く前に確認する習慣をつけましょう。
Webサイトの閲覧や不正なソフトウェアのダウンロード
改ざんされたWebサイトや悪意のある広告を経由して、不正なプログラムがダウンロードされることがあります。また、正規のソフトウェアを装った不正なプログラムや、提供元が不明なファイル・アプリケーションを入手して実行することも感染の原因になり得ます。
次のような特徴があるWebサイトやアプリケーションには注意しましょう。
- 不自然なポップアップや広告が多い、URLが不自然
- 公式の配布元以外からのダウンロードを促す
- 名前やロゴが有名なソフトウェアと酷似している
- 用途に対して過剰な権限を求める
ソフトウェアは公式サイトや社内で許可された配布元から入手し、ブラウザやOSを最新の状態に保つことが基本です。
USBメモリなど外部記録媒体の接続
USBメモリや外付けHDDなどの外部記録媒体に不正なプログラムが含まれていると、パソコンに接続した際に感染するおそれがあります。
出所の分からない記録媒体は使わない、社外から持ち込まれた媒体は接続前にウイルス対策ソフトで検査するなど、社内ルールとして利用条件を決めておくことが有効です。
経路別に確認したいポイント
感染経路ごとに、狙われやすい状態と確認したいポイントを整理すると次のとおりです。
| 感染経路 | 狙われやすい状態 | 確認したいポイント |
|---|---|---|
| VPN機器 | ファームウェアの更新漏れ、漏えい認証情報、多要素認証なし | 機種とバージョン、サポート期限、更新の適用状況、多要素認証の有無 |
| リモートデスクトップ | インターネットへの直接公開、推測しやすいパスワード | 公開の要否、接続元の制限、不要アカウントの有無 |
| 外部公開サーバー・機器 | 存在を把握していない、更新が後回し | 公開している機器・サービスの一覧、更新状況 |
| 委託先・保守の接続 | 接続口やアカウントが台帳にない | 接続している事業者・経路・アカウントの一覧 |
| メール | 不審な添付ファイルやリンクの開封 | 受信時の確認ルール、報告手順 |
| Web閲覧・ダウンロード | 非公式の入手経路、古いブラウザ・OS | 入手元のルール、更新状況 |
| USBメモリなど | 出所不明の媒体の接続 | 利用ルール、接続前の検査 |
点検は、統計上の侵入口として多い「外部に公開された入口」の棚卸しから始め、優先度の高いものから順に進めるのが現実的です。具体的には、次の順番で確認すると進めやすくなります。
- 外部公開している機器・サービスを洗い出す
- ファームウェア・OSのバージョンと更新状況を確認する
- 多要素認証と不要なアカウントを見直す
- 委託先・保守事業者の接続を把握する
- ログの保存と監視の状態を確認する
- バックアップをネットワークから切り離して保管する
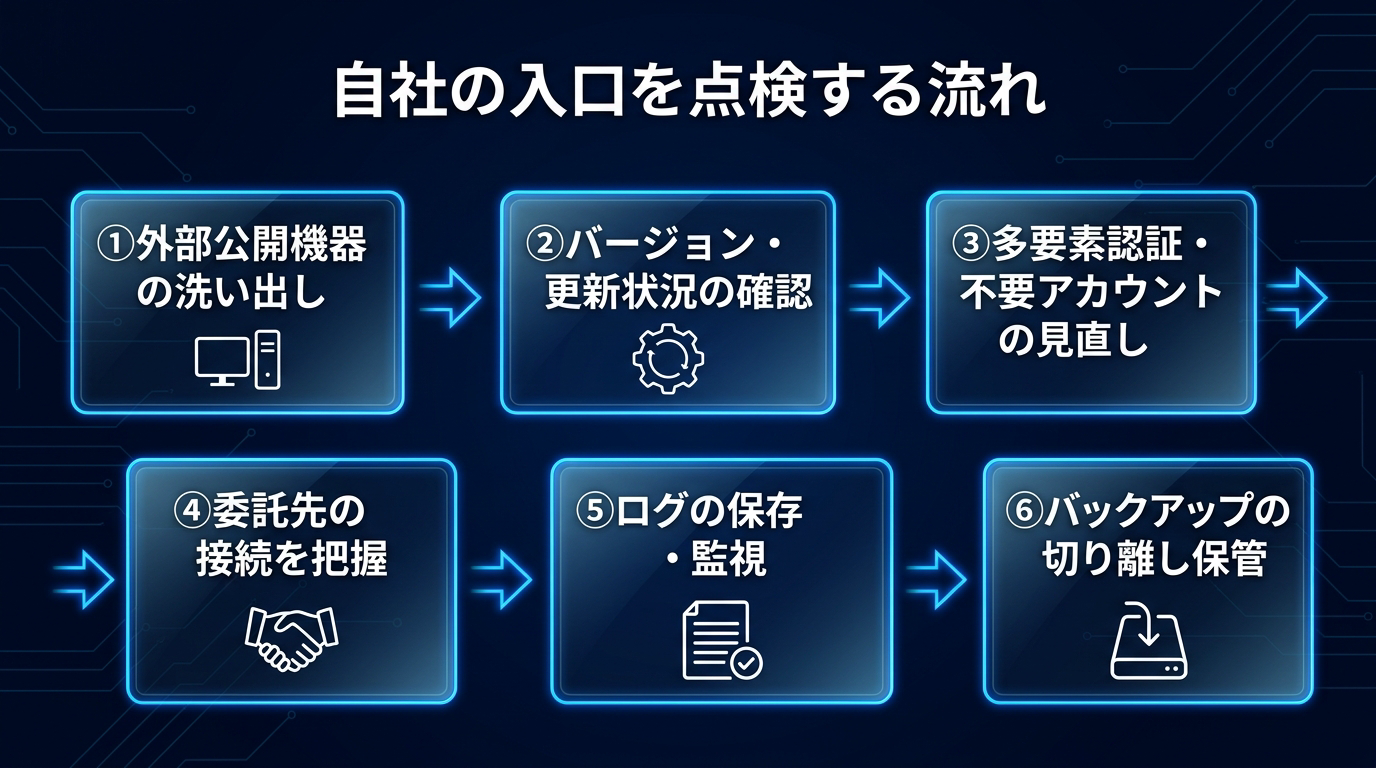
5と6は侵入を防ぐ対策ではありませんが、万一侵入された際に経路を調べたり、被害から復旧したりするための備えです。警察庁の資料でも、復旧を妨げるためにバックアップが一緒に暗号化される場合が多いと指摘されており、ネットワークから切り離した保管が重要になります。
対策の全体像や、感染時の対処法・駆除の手順については、以下の記事で詳しく解説しています。
被害が疑われるときは侵入経路の特定が欠かせない
ランサムウェアの被害が疑われる場合、感染した端末をネットワークから切り離して被害の拡大を防ぐとともに、どこから侵入されたのかを調べることが重要です。
侵入経路を塞がないまま復旧すると、同じ入口から再び攻撃を受けるおそれがあるため、復旧の前に考えられる侵入経路を特定し、遮断することが求められます。JPCERT/CCは、代表的な侵入経路として、リモートアクセスの入口からの侵入、外部公開システムの脆弱性の悪用、システム運用保守サービス経由の侵入、メールなどで感染した端末を足がかりにした侵入を挙げています。また、攻撃者の要求には応じず、バックアップから復旧することを基本方針として示しています。
ただし、暗号化や痕跡の消去によってログが使えなくなり、侵入経路の特定が難しくなることもあります。日頃から機器のログを保存しておくことが、いざという時の調査の手がかりになります。被害に気づいた場合は、早期に警察や関係機関へ通報・相談することも検討しましょう。
よくある質問
メール経由の感染はもう気にしなくてよいのですか?
統計上の割合は小さくなっていますが、感染経路の一つであることに変わりはありません。メールで感染した端末が社内ネットワークへの足がかりに使われることもあるため、不審なメールへの注意や報告のルールは引き続き重要です。
社内でVPNを使っていなければ安心ですか?
VPN機器は代表的な侵入口ですが、リモートデスクトップや外部公開サーバー、委託先の保守用接続なども経路になり得ます。VPNを使っていない場合でも、外部から到達できる入口がないかを確認することが大切です。
個人のパソコンも同じ経路で感染しますか?
個人の場合は、メールやWebサイトの閲覧、ソフトウェアのダウンロード、USBメモリなど、利用者の操作を起点とする経路が中心になります。企業が業務で使う端末では、こうした経路に加えて、VPN機器やリモートデスクトップなど組織の入口全体を管理することが求められます。
ランサムウェアの対策ならGMOサイバーセキュリティ byイエラエ
ランサムウェアの侵入口は、外部に公開された機器の脆弱性や設定不備、委託先の接続など、社内からは気づきにくい場所に残っていることがあります。自社だけで入口の洗い出しや監視、被害時の調査まで対応するのが難しい場合は、専門サービスを活用するのも一つの方法です。
「GMOサイバーセキュリティ byイエラエ」では、攻撃者の視点で弱点を確認する「脆弱性診断・ペネトレーションテスト」や、サイバー攻撃の監視・分析を支援する「SOC」、被害発生後の原因調査や復旧を支援する「デジタルフォレンジック・インシデントレスポンス支援」などを提供しています。予防から被害後の対応まで、自社の状況に合わせて相談先を検討してみてください。
まとめ
この記事では、ランサムウェアが侵入してから暗号化に至るまでの流れ、警察庁の最新統計から見た感染経路の傾向、主な感染経路の一覧、経路別の確認ポイントについて解説しました。
ランサムウェアの主な感染経路は次のとおりです。
- VPN機器からの侵入
- リモートデスクトップ(RDP)からの侵入
- 外部公開しているサーバーや機器の脆弱性
- 委託先や保守事業者(MSPなど)の接続経由
- メールの添付ファイルやリンク
- Webサイトの閲覧や不正なソフトウェアのダウンロード
- USBメモリなど外部記録媒体の接続
近年はVPN機器やリモートデスクトップなど外部に公開された入口からの侵入が大半を占め、侵入口となった機器では修正プログラムが適用されていないケースも多く見られます。ランサムウェアの感染を防ぐためには、感染経路をあらかじめ把握したうえで、外部公開している機器の棚卸しから始め、状況に合った対策を講じることが大切です。
自社の入口に潜むリスクを把握し、具体的な対策につなげたい場合は、「GMOサイバーセキュリティ byイエラエ」への相談も選択肢のひとつです。
文責:GMOインターネットグループ株式会社